⚠️ **블로그 컨셉상 반어체가 들어가니 양해바랍니다
**

🧐 해커는 왜 비트코인을 달라고 할까
비트코인 온체인 시리즈 세 번째 포스팅이다.
오늘은 좀 재밌는 얘기들이다.
실제로 나한테 날아온 협박 메일 → 온체인 추적 → 더스팅 공격 메커니즘 → 멤풀과 수수료 전쟁 → 사토시는 대체 누구냐
🎣 첫 번째 : 감히(?) 나한테 코인 스팸(협박 메일)을 보낸 놈
🦠 서버맨의 흑역사
서버맨은 네트워크 포트 열고 오만가지 연구를 다 하던 시절이 있었다(실제로 산전수전 부딪히며 공부를 해야 실력이 는다).
그 시절엔 랜섬웨어에 일주일에 3번씩 감염되는 게 일상이었다.
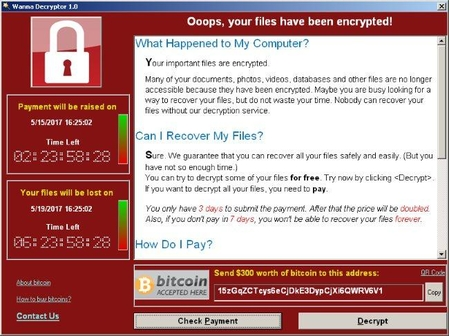
감염될 때마다 랜섬웨어 해커들이 내거는 요구는 항상 똑같았다.
"파일을 복호화하고 싶으면 XX BTC를 아래 주소로 보내라."
어떤놈이 나에게 보낸 협박 메일도 마찬가지다.
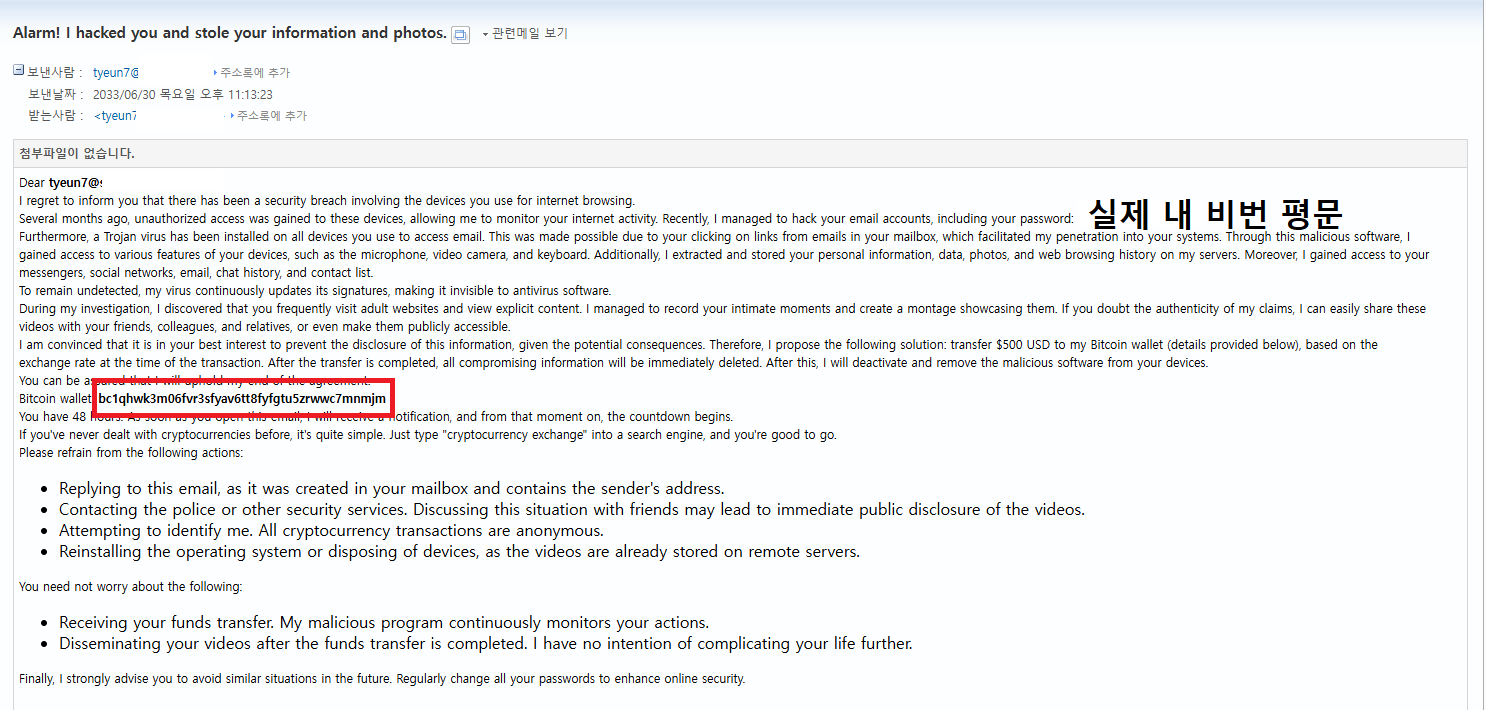
"당신의 이메일을 해킹했다. 당신이 포르노 사이트를 방문하는 것을 지켜봤고,
당신의 영상을 가지고 있다. 48시간 이내에 아래 비트코인 주소로 입금하지 않으면 지인들에게 모두 전송하겠다."
그리고 메일 상단에는 내 실제 이메일 비밀번호가 평문으로 적혀있었다.
여기서 많은 사람들이 멘붕이 온다. 내 비밀번호를 알고 있다는 것 자체가 공포감을 주기 때문이다.
그리고 서버맨은 서비스업체들의 보안 신뢰도에 따라 비밀번호를 크게 3가지로 운영중이다.
구글, 네이버, 넥슨 등과 같은 1티어 업체들은 메인 비번을
자주 안쓰지만 어쩔 수(?) 없이 회원가입해야하는 사이트들은 서브 비번을
그밖에 잡종 사이트들은 막비번을 쓴다.학교메일은 잡비번이었다
비밀번호의 획득 과정은 정확힌 알 수 없어도, 대충 대학교 메일의 DB를 털었거나, 과거 유출된 데이터베이스에서 긁어온 것일 뿐이다.
haveibeenpwned.com 에서 내 이메일을 검색하면 어느 사이트에서 유출됐는지 바로 확인할 수 있다.
❓ 근데 왜 하필 비트코인이냐
랜섬웨어든 협박 메일이든, 해커들이 요구하는 건 항상 비트코인이다.
계좌이체도 있고, 페이팔도 있고, 상품권도 있는데 왜 굳이 비트코인일까?
이유는 크게 세 가지다.
① 되돌릴 수 없다
은행 계좌이체는 신고하면 지급 정지가 가능하고, 카드 결제는 취소가 된다.
하지만 비트코인 온체인 트랜잭션은 한 번 컨펌되면 그 누구도 되돌릴 수 없다.
은행도, 경찰도, 개발자도 못 막는다. 코드가 그렇다.
② 국경이 없다
해외 송금은 은행을 거쳐야 하고, 각국 금융 당국의 감시망에 걸린다.
비트코인은 인터넷만 있으면 지구 반대편으로 1분 안에 송금된다. 어떤 나라의 규제도 트랜잭션 자체를 막을 수 없다.
③ 현금화 전까지는 사실상 익명이다
비트코인은 모든 트랜잭션이 블록체인에 영구 기록되지만, 주소 자체는 그 누구의 신원과도 연결되어있지 않다.
해커가 받은 비트코인을 거래소도 안 쓰고, 더스팅 공격에도 반응하지 않고, 그냥 주소에 쌓아두기만 하면 죽었다 깨어나도 누군지 알 수 없다.
신원이 드러나는 순간은 딱 하나다 — 현금화를 위해 거래소를 통과할 때.
KYC(신원인증)가 의무화된 거래소를 쓰는 순간 신원이 연결되기 때문에, 해커들은 ChangeNow 같은 KYC 없는 즉시 스왑 서비스나 모네로(XMR) 같은 프라이버시 코인으로 먼저 세탁하는 과정을 거친다.
한마디로 비트코인의 추적 가능성은 비트코인 자체의 문제가 아니라 거래소라는 오프램프(Off-ramp)의 문제다.
비트코인이 나쁜 게 아니라, 좋은 기술이 나쁜 용도로도 쓰이는 것이다. 칼이 요리에도 쓰이고 범죄에도 쓰이는 것처럼.
🔍 한 달 뒤, 그 비트코인 주소를 추적해봤다
호기심에 한두 달 뒤에 그 주소를 blockchain.com explorer에서 검색해봤다.
실제로 입금 이력이 있었다.
누군가는 저 협박에 겁먹고 실제로 보낸 것이다.
그리고 그 자금 흐름을 따라가 봤더니
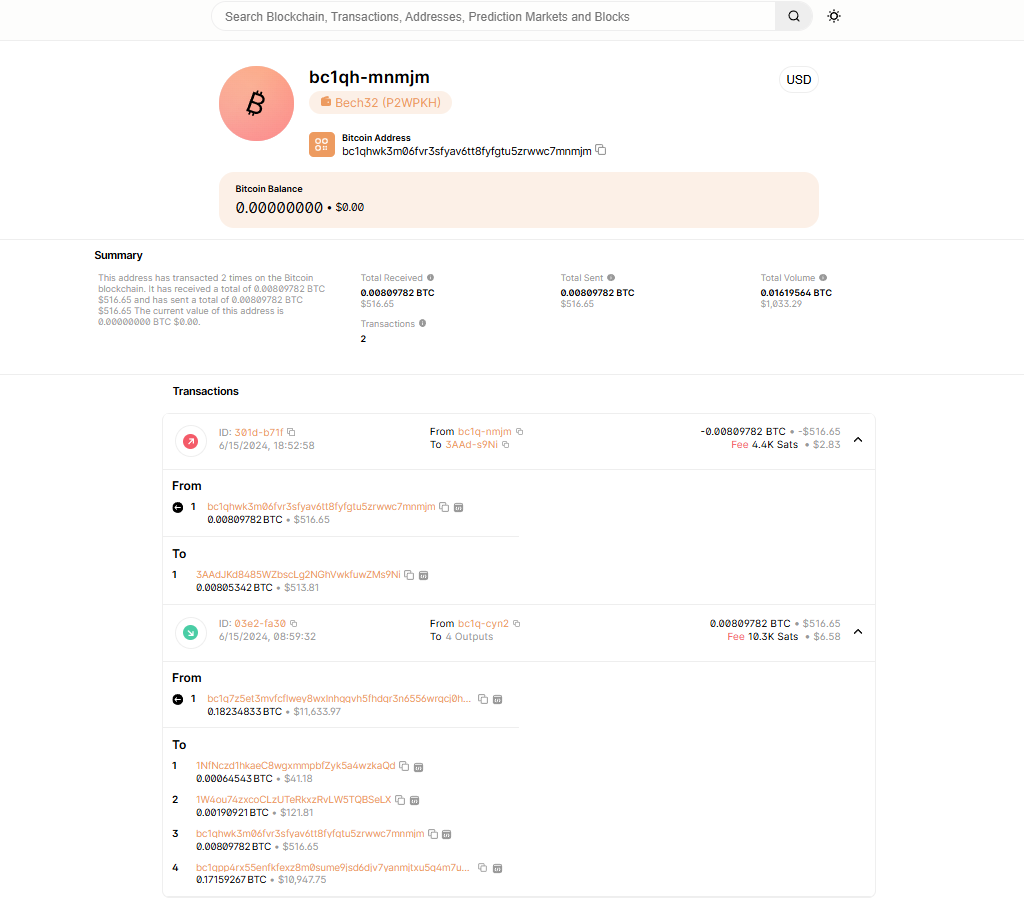
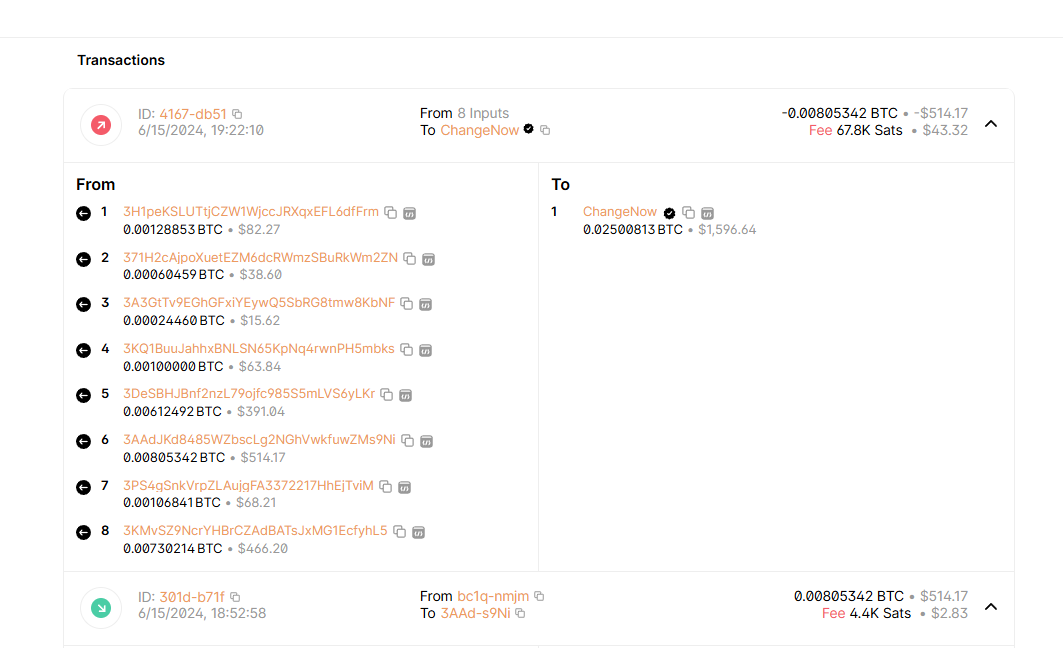
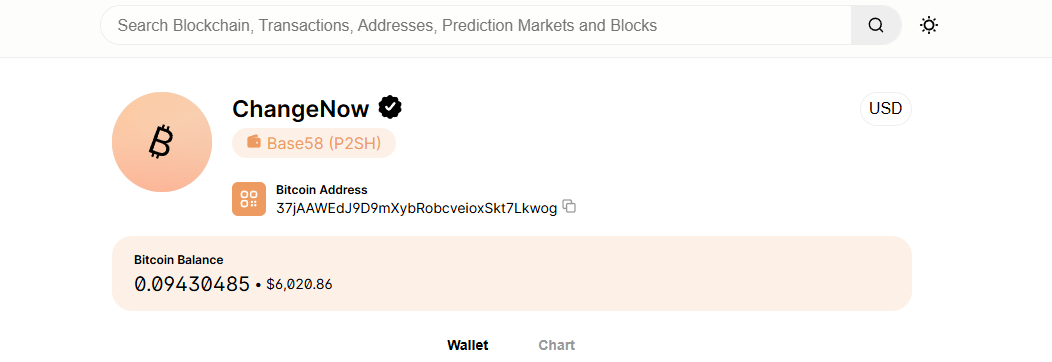
전부 ChangeNow 같은 즉시 교환 서비스로 흘러들어가고 있었다.
ChangeNow, SideShift 같은 즉시 스왑 서비스는 KYC(신원인증) 없이 코인을 교환해준다. 해커 입장에서는 BTC를 모네로(XMR) 같은 프라이버시 코인으로 세탁하기 딱 좋은 경로다.
🚨 이럴 때 해야 할 일 : ChainAbuse 신고
이런 경우엔 ChainAbuse 사이트에 해당 주소를 공식적으로 신고할 수 있다.
신고하면 해당 주소가 데이터베이스에 "해커 주소"로 등록되고, 다른 사람들이 같은 주소로 협박을 받았을 때 검색해서 확인할 수 있다. 또한 메이저 거래소들은 저기에 정식으로 등록된 주소들은 입출금 서비스를 제한한다.
실제로 저 주소를 검색해보면 나 말고도 같은 주소로 협박을 받은 사람들의 제보가 여럿 올라와있는 경우가 많다.
🧂 더스팅 공격 : 이보다 더 교묘한 추적 방법
위의 협박 메일은 사실 꽤 원시적인 수법이다.
좀 더 정교한 공격자들은 더스팅 공격(Dusting Attack) 이라는 방법을 쓴다.
"먼지(Dust)"처럼 극소량의 BTC를 수천~수만 개의 지갑 주소에 무차별적으로 뿌리는 공격이다.
실제 메커니즘을 단계별로 보면 이렇다.
1단계 — 먼지 살포
공격자가 546 사토시(약 0.00000546 BTC, 비트코인 네트워크의 더스트 한계값) 수준의 극소량 BTC를 수만 개의 주소에 자동으로 뿌린다.
받는 입장에선 그냥 "누가 이상한 소액을 보냈네?" 정도로 넘어간다.
2단계 — UTXO 합산 유도
피해자가 나중에 어딘가로 송금할 때, 지갑 소프트웨어는 잔액을 맞추기 위해 자신이 가진 UTXO들을 자동으로 합산해서 하나의 트랜잭션으로 묶는다.
이 과정에서 공격자가 보낸 더스트 UTXO도 함께 묶인다.
3단계 — 주소 클러스터링
[더스트 UTXO] + [내 UTXO A] + [내 UTXO B] → 하나의 트랜잭션 인풋온체인에서 한 트랜잭션의 인풋으로 묶인 주소들은 "같은 사람 소유" 라는 강력한 추정 근거가 된다.
체인 분석 업체(Chainalysis 등)나 공격자는 이걸 이용해서 원래 분리되어 있던 익명 주소들을 하나의 클러스터로 묶어버린다.
4단계 — 신원 연결
클러스터링된 주소 묶음을 거래소 KYC 정보, IP, SNS 등 오프체인 정보와 대조하면 익명 지갑의 실소유자를 특정할 수 있다.
⏳ 두 번째 : 온체인 입금이 왜 이틀째 안 오냐..?
💸 수수료를 아끼다 보면
나도 가끔 비트코인을 온체인으로 다른 지갑이나 거래소로 보낼 때가 있다.
그때마다 수수료를 최대한 아끼기 위해 fee rate를 최소로 설정한다(급할게 없어서).
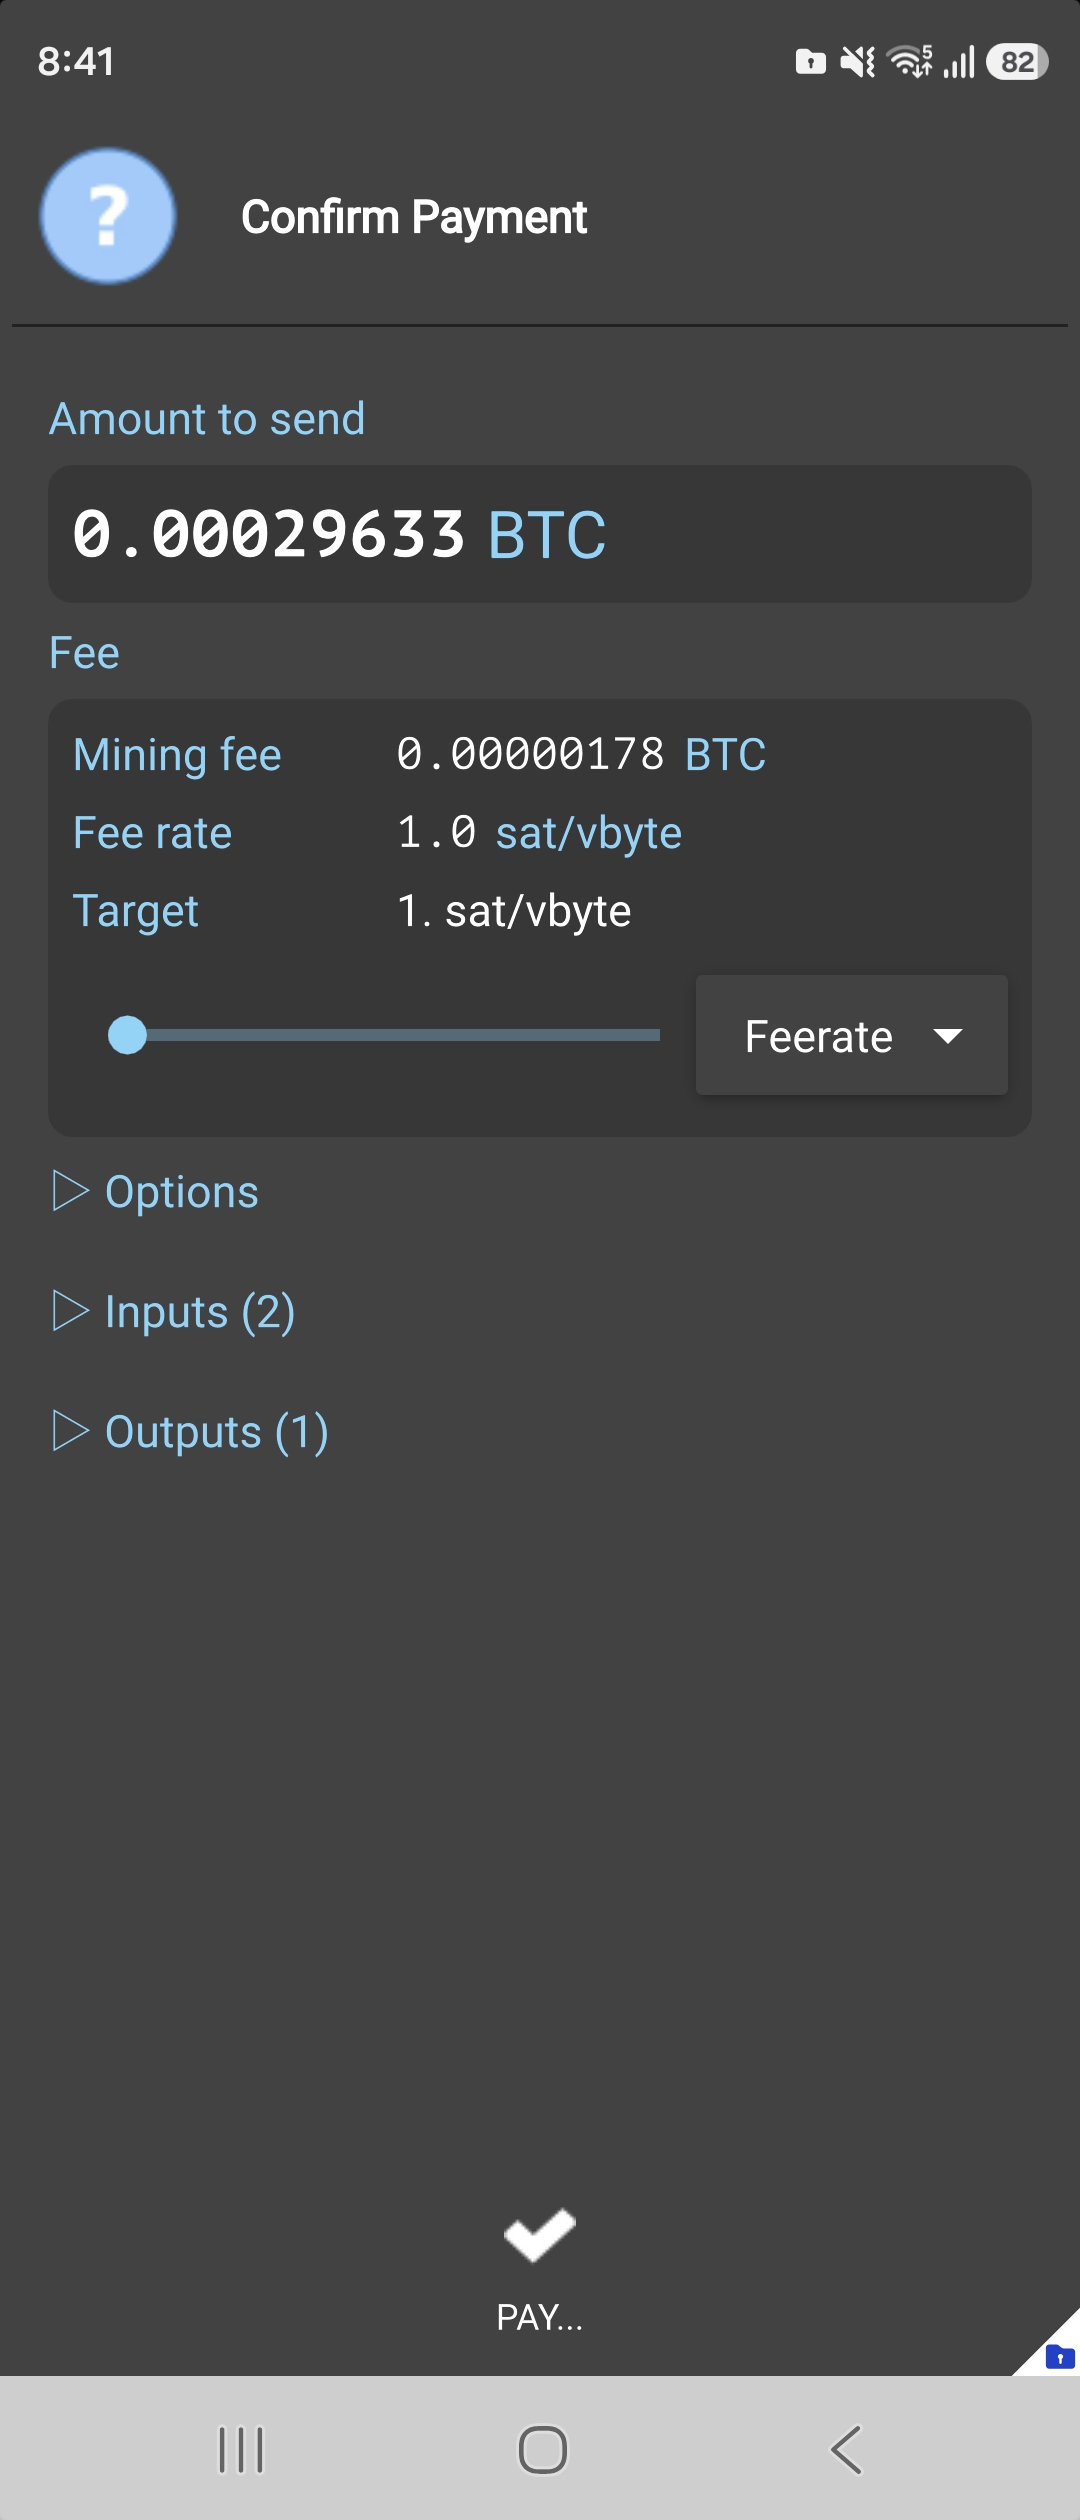
근데 당연히 그러다 보면 이틀 넘게 안 들어오는 경우도 생긴다.
(아직까지 feerate 최소 수수료 트랜잭션이 취소된 적은 없다)
왜 이렇게 되는 건지 멤풀스페이스 기준으로 뜯어보자.
📊 mempool.space 보는 법
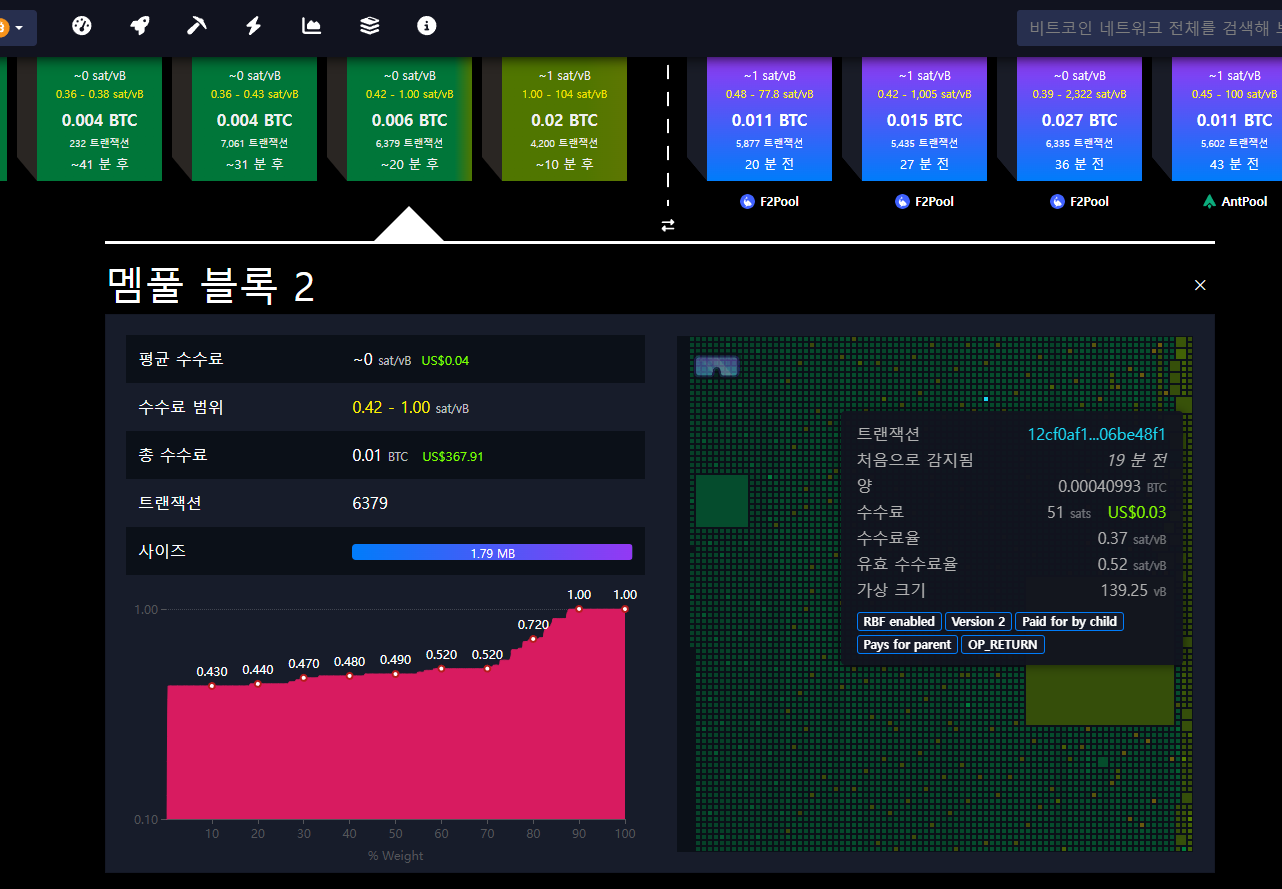
① 메인 화면 블록 시각화
상단에 대기 중인 트랜잭션들이 블록 단위로 시각화되어있다.
현재 몇 개의 블록이 밀려있는지 한눈에 볼 수 있다.
블록 1개 ≈ 평균 10분
5블록 밀림 → 약 50분 대기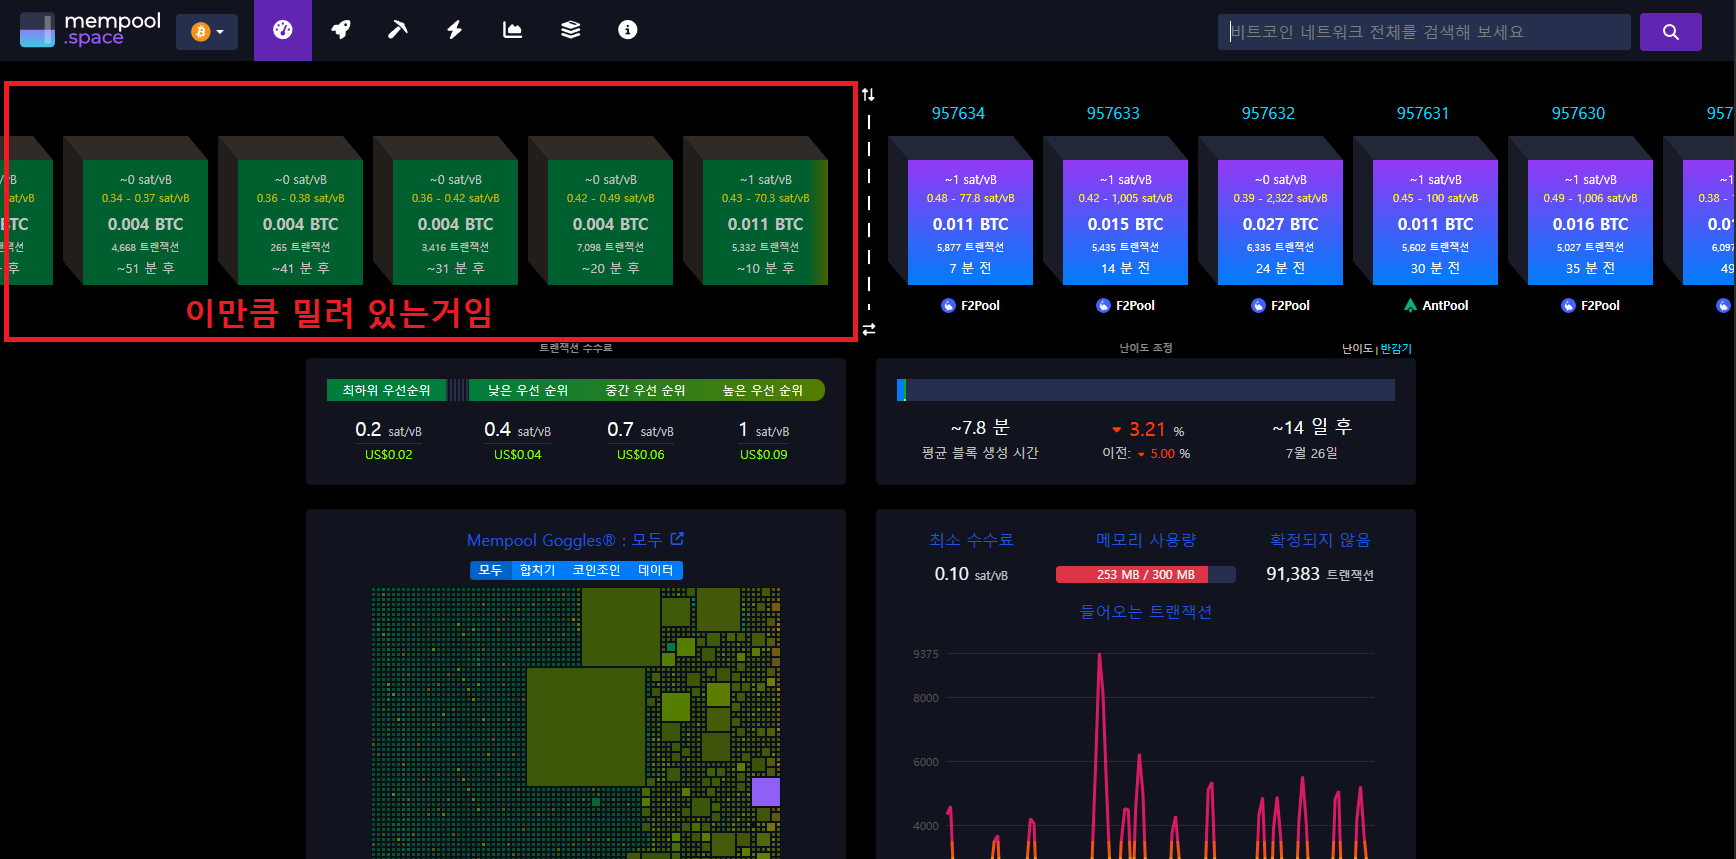
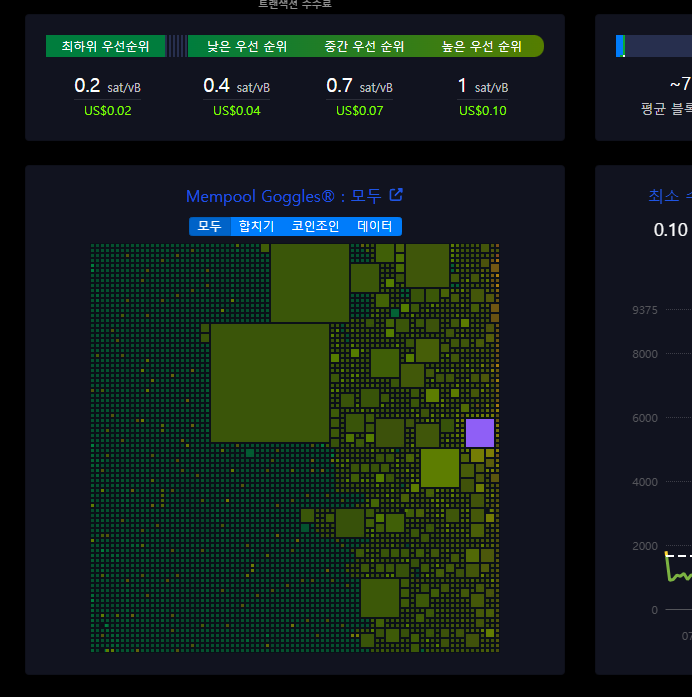
② fee rate 히스토그램
sat/vByte 기준으로 현재 멤풀에 대기 중인 트랜잭션들의 수수료 분포가 막대그래프로 나온다.
내 트랜잭션이 몇 sat/vByte로 보내졌는지 확인하고, 그 아래 얼마나 쌓여있는지를 보면 예상 대기 시간을 추산할 수 있다.
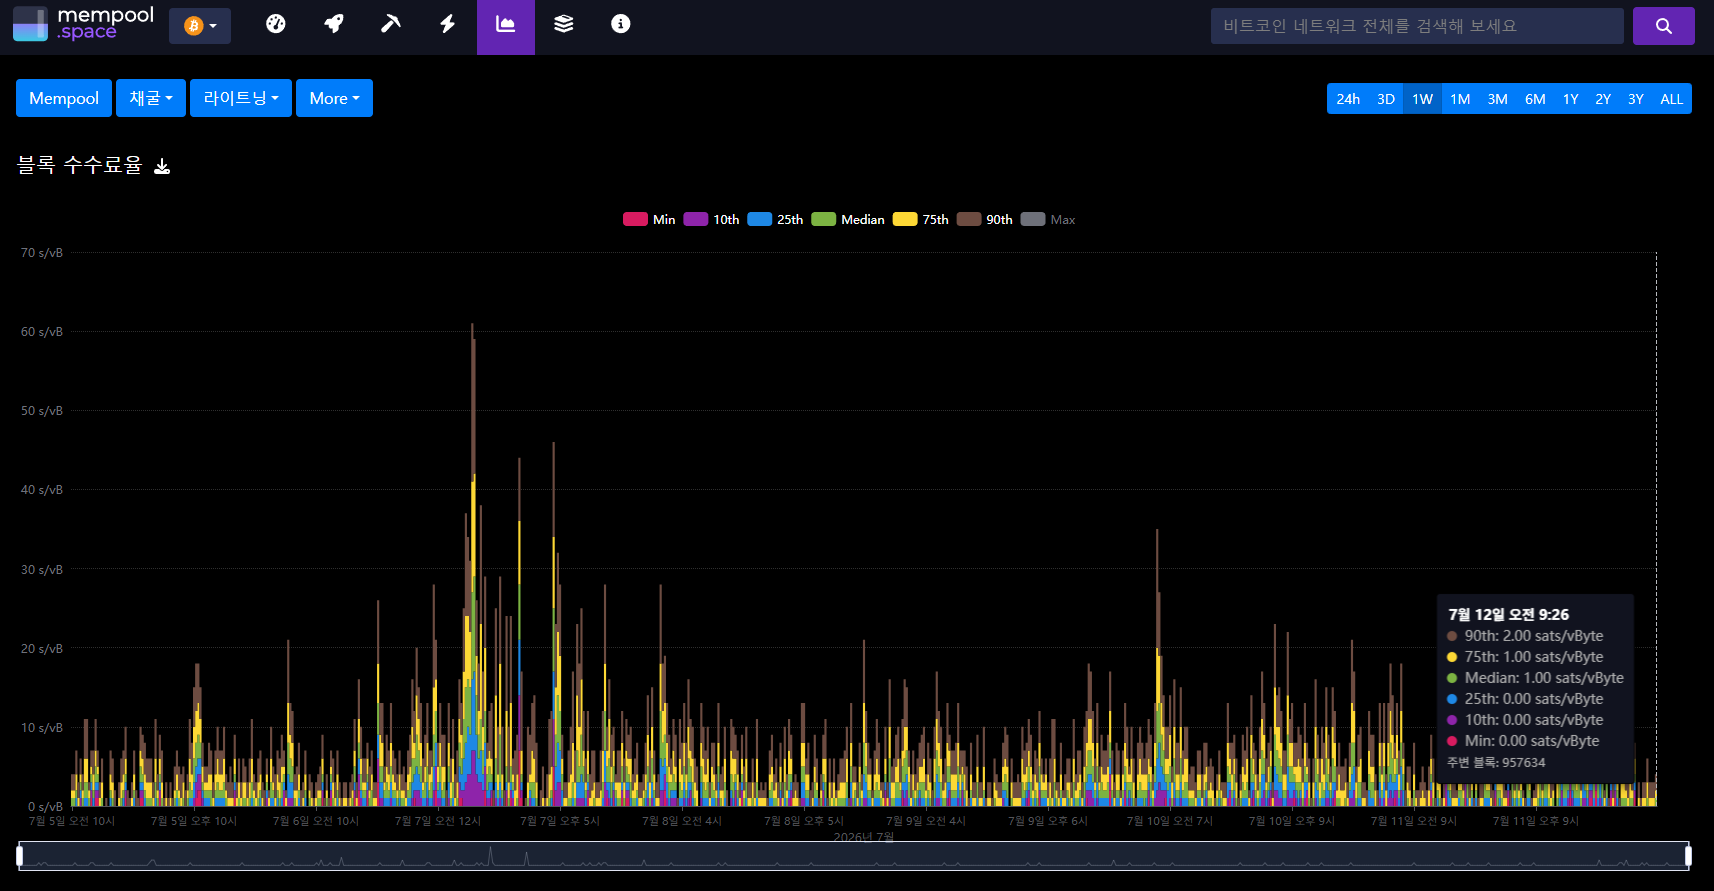
③ Mempool Size 그래프
시간대별로 멤풀이 얼마나 차고 비는지를 볼 수 있다.
주말 새벽에 비는 패턴이 있고, 가격 급등락 시점에 폭발적으로 차는 패턴을 볼 수 있다.
수수료를 아끼고 싶다면 멤풀이 비어있는 시간대를 노리는 것도 전략이다.
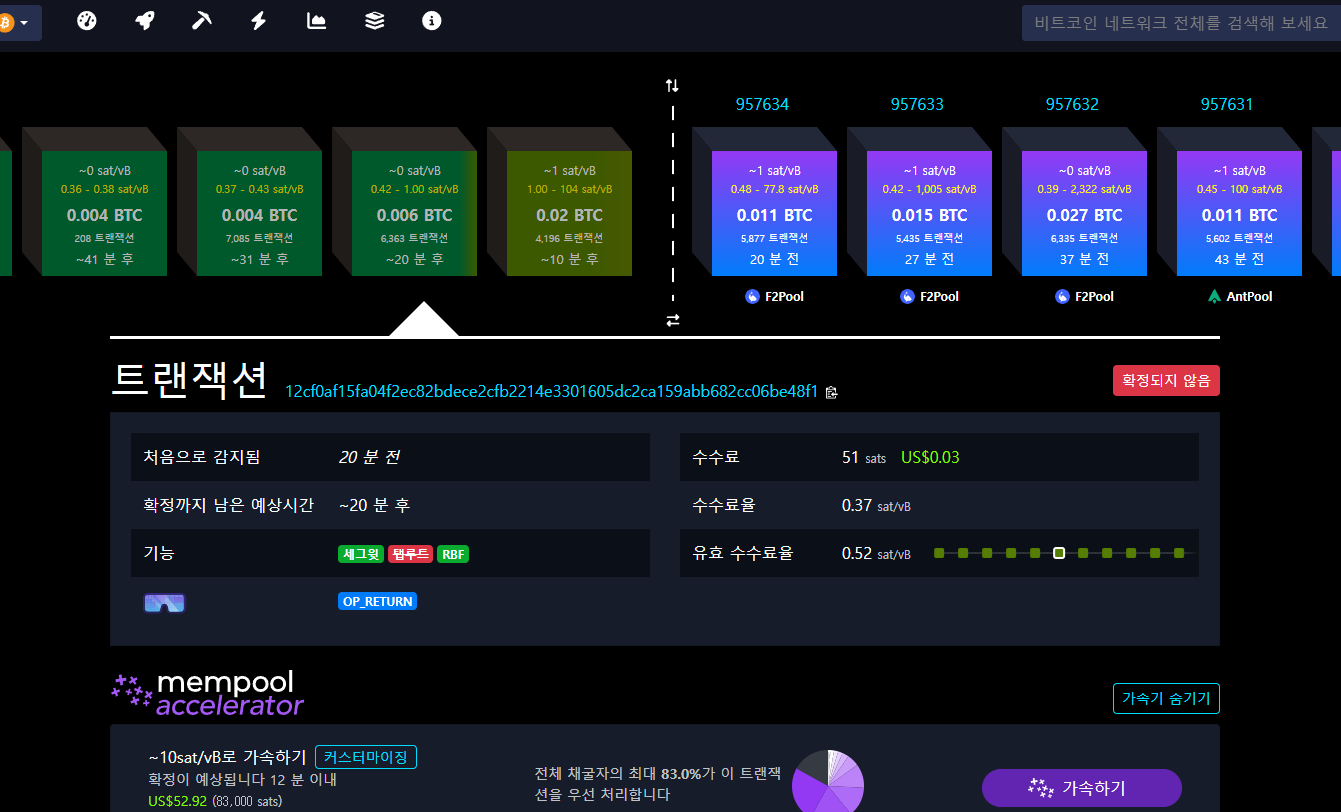
④ 트랜잭션 직접 검색
txid로 검색하면 현재 내 트랜잭션이 몇 번째 블록에 들어갈 것으로 예상되는지 직접 나온다.
🏁 fee rate 최소로 하면 왜 오래 걸리냐
비유하자면 이렇다.
멤풀은 택배 물류창고다. 채굴자는 트럭 기사다.
트럭 기사는 한 번에 1MB(정확히는 4MB 가중치)만 실을 수 있다.
당연히 수수료를 많이 준 택배부터 싣는다.
수수료가 낮은 내 택배는 뒤로 계속 밀린다.
기술적으로는 이렇다.
채굴자는 멤풀에서 트랜잭션을 고를 때 sat/vByte가 높은 것부터 블록에 담는다.
1 sat/vByte짜리 트랜잭션은 멤풀이 한산해질 때까지 기다려야 한다.
가격 급등락으로 온체인 활동이 폭발하는 시점에는 수천 개의 트랜잭션이 동시에 밀려들어서 최소 fee rate 트랜잭션은 수십 블록 뒤로 밀릴 수 있다.
🎯 ETA 목표 블록 수로 설정하는 게 나은 이유
많은 지갑 앱들이 이제 "다음 블록에 들어갈 확률" 기준으로 수수료를 제안한다.
| 목표 | 예상 대기 | 권장 상황 |
|---|---|---|
| 다음 1블록 | ~10분 | 급한 송금, 거래소 입금 마감 |
| 3블록 이내 | ~30분 | 일반적인 송금 |
| 6블록 이내 | ~1시간 | 여유 있을 때 |
| 최소 fee | 수 시간 ~ 수 일 | 진짜 급하지 않을 때만 |
서버맨은 트랜잭션이 취소된 적 없다고 했는데, 실제로 비트코인 트랜잭션은 멤풀에서 약 2주 이상 방치되면 노드들이 자동으로 드랍시킨다. 그 이전에 UTXO가 다시 사용 가능 상태로 돌아오는 것이다.
👤 세 번째 : 사토시는 대체 누구냐
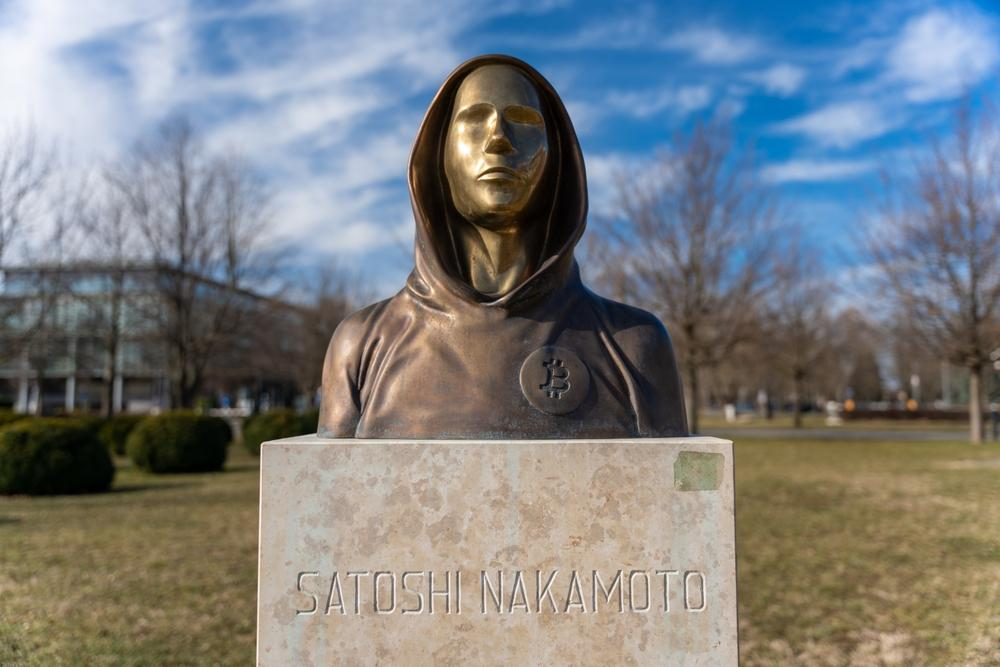
모두가 궁금해하는 주제다.
백날 떠들어봤자 정답은 아무도 모르고, 어쩌면 영원히 모를 수도 있다.
그래도 유력 후보들과 관련 사건들만 간략하게 정리해보자.
🏛️ 주요 인물 4인
닉 자보 (Nick Szabo)
비트코인 이전인 1998년에 이미 "비트 골드(Bit Gold)"라는 개념을 제안한 암호화폐의 선구자다. 비트 골드의 설계는 비트코인과 놀랍도록 유사하다. 또한 사토시 나카모토가 비트코인 백서에서 인용한 개념들 상당수가 닉 자보의 논문에서 나왔다. 언어학적 분석에서도 사토시의 문체와 닉 자보의 문체가 유사하다는 연구 결과가 있다. 본인은 강하게 부인하고 있다.
할 피니 (Hal Finney)
비트코인 네트워크에서 사토시 다음으로 두 번째 트랜잭션을 받은 인물이다. 암호학자이자 PGP 개발에 참여한 인물로, 사토시와 초창기부터 이메일을 주고받으며 비트코인 개발에 직접 기여했다. 공교롭게도 그가 살던 집 주소가 초기 비트코인 채굴 주소와 물리적으로 가까웠다는 주장도 있다. 2014년 루게릭병(ALS)으로 사망했다.
아담 백 (Adam Back)
비트코인 백서에 직접 인용된 해시캐시(Hashcash) 의 창시자다. 해시캐시는 이메일 스팸 방지를 위해 만들어진 작업증명(PoW) 시스템으로, 비트코인 채굴 원리의 직접적인 선조다. 현재 Blockstream의 CEO이며 본인도 사토시 의혹을 부인하고 있다.
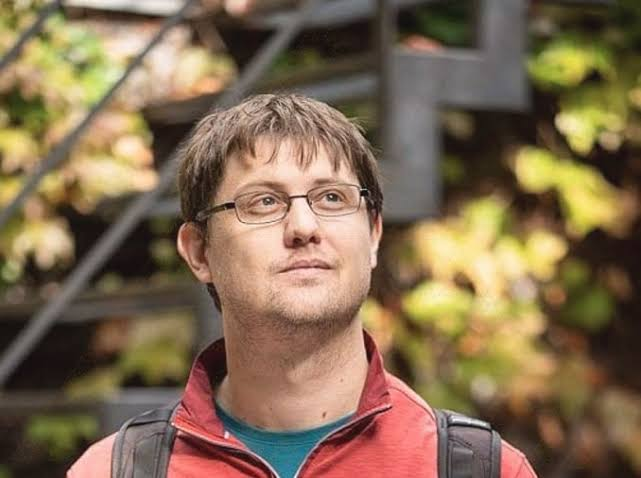
피터 토드 (Peter Todd)
비트코인 코어의 핵심 기여자이자 암호학 연구자다. 그런데 이 사람은 특이하게도 HBO 다큐멘터리 한 편 때문에 인생이 바뀌어버렸다.
🎬 피터 토드와 HBO 다큐멘터리
2024년 10월 8일, HBO에서 "Money Electric: The Bitcoin Mystery" 라는 다큐멘터리가 공개됐다.
감독은 Cullen Hoback — QAnon의 배후를 밝혀낸 다큐멘터리로 유명한 인물이다.
이 다큐멘터리는 사토시 나카모토의 정체를 추적하는 내용인데, 마지막 결론부에서 피터 토드를 사토시 유력 후보로 지목했다.
🤔 왜 피터 토드가 지목됐냐
다큐멘터리가 제시한 핵심 근거는 이것이다.
2010년 비트코인 포럼에서 피터 토드가 사토시의 마지막 게시물 중 하나에 불과 1시간 만에 답글을 달며 기술적 오류를 정정했다. 이후 사토시는 그 게시물을 수정했다. 그리고 얼마 지나지 않아 사토시와 피터 토드가 거의 동시에 포럼에서 사라졌다.
또한 다큐 촬영 중 피터 토드가 이런 말을 했다.
"Well yeah, I'm Satoshi Nakamoto."
감독은 이걸 사실상의 자백처럼 편집했다.
실제로 피터 토드는 이게 비트코인 커뮤니티에서 흔히 쓰이는 "We are all Satoshi" 정서를 스파르타쿠스 영화처럼 장난으로 표현한 것이라고 해명했다.
😰 그 이후 피터 토드의 인생
다큐가 공개되자마자 피터 토드는 납치 · 강도 · 협박을 포함한 괴롭힘 공세에 시달렸다.
평범한 재산을 가진 사람을 수십조 원을 보유한 사람으로 허위 묘사하면,
강도와 납치 위협에 고스란히 노출된다는 것이다.
피터 토드는 Wired와의 인터뷰에서 이에 대해 강하게 비판했으며, 이후 신원 보호 조치를 취하고 공개 활동을 대폭 줄였다.
아이러니하게도 그는 인터뷰 바로 다음 날 애틀랜타의 한 컨퍼런스에 직접 참석한 사진을 올리며 "과장된 보도"라고 반박하기도 했다.
💭 그래서 사토시는 누구냐
아무도 모른다. 어쩌면 영원히 모를 것이다.
오히려 이 두 사건이 역설적으로 사토시의 익명성이 왜 중요한지를 보여준다.
크레이그 라이트 → 사토시라고 주장하다 법원에서 사기꾼 판결 (온체인 시리즈 PART1에서 다룸)
피터 토드 → 사토시로 지목당하는 것만으로도 납치 협박을 받는 신세
사토시가 익명으로 남은 것은 단순한 선택이 아니라,
비트코인 네트워크 자체를 어떤 개인의 권력으로부터 보호하기 위한 설계였을 가능성이 높다.
사토시가 모습을 드러내는 순간, 그 사람은 세계에서 가장 위험한 인물이 된다.
💢 개인적인 소견:
그리고 이미 비트코인 코어라는 소스는 사토시가 초기에 개발한 2009~2010년 당시의 코드와는 너무나도 많이 변헀으며
그가 비트코인 판에 돌아온다한들, 변하는 건 없고 탈중앙화란 혼자서 할 수 있는게 아니다.
그가 누군지 끝까지 이악물고 맨날 누구냐고 찾는 사람들은
그가 가진 110만개의 BTC가 풀려서 코인 시장이 초토화 되길 바라는 사람들일 뿐이다.
🏁 마치며
오늘 다룬 내용을 정리하면
협박 메일의 실체 — 유출된 DB에서 긁어온 비밀번호, 실제 자금 흐름은 추적 가능하며 ChainAbuse로 신고 가능
더스팅 공격 — 단돈 546 사토시로 익명 지갑의 소유자를 특정할 수 있는 정교한 추적 기법
멤풀과 수수료 — fee rate가 낮으면 채굴자 선택 우선순위에서 밀리고, mempool.space로 실시간 확인 가능
사토시의 정체 — 모른다. 그리고 그것이 비트코인의 강점 중 하나다.
질문은 언제나 환영 🙌
🛰️ 서버맨의 공간들
'EverChain(BlockChain) > BitEver' 카테고리의 다른 글
| [BitEver] 🪙 스택사츠(Stack Sats)와 하드웨어 월렛 (0) | 2026.08.22 |
|---|---|
| [BitEver] 세상에는 적(매도 세력)이 너무 많다 (0) | 2026.07.17 |
| [BitEver] 비트코인의 에너지 화폐 철학 (0) | 2026.07.04 |
| [BitEver] 비트코인 지갑 체계를 알아보자 (0) | 2026.06.24 |
| [BitEver] 비트에버란 무엇인가? (0) | 2026.06.21 |


