⚠️ **블로그 컨셉상 반어체가 들어가니 양해바랍니다
**
🎮 친구(지인)와 같이 마크를 해보자 w. 오버레이 VPN 🌐
🖥️ 마크 서버, 어떻게 운영할 수 있을까?
마크 서버를 운영하려면 크게 두 가지 방법이 있다.
1. 유료 호스팅 서비스 이용
- 인기 있는 플러그인 팩이나 모드팩들은 제공자 측에서 공식 지원하는 호스팅 사이트(Apex, Nitrado 등)가 있다. 일종의 SaaS 형식으로, 한 마디로 *"구축 및 운영 대신 해줄테니 돈 내고 써라"* 이런 방식이다.
2. 직접 서버 구축 및 운영
- 서버맨처럼 익숙한 배포판에다가 마크 서버를 직접 띄우고 커스터마이징하는 방법이다.
⚠️ 각각의 단점은?
첫 번째 방법은 돈이 약간 나가고 커스터마이징이 쉽지 않다.
두 번째 방식도 돈이 들긴 하지만 커스터마이징은 맘대로 할 수 있다. 다만 모든 게 수동이라 전공자가 아니라면 게임 하려다가 한 달을 공부해야 하는 상황이 발생할 수 있다... 😂
그러면 우짜면 좋은가..? 🤔
이번 편에서 소개할 것은 돈들어서 호스팅 하기 싫고, 서버 운영도 모르고, 포트포워딩이 뭔지도 모르는데, 그렇다고 타인 서버에서 하기엔 껄끄러운 사람들을 위한 방법이다!
🔮 오버레이 VPN이 뭔데?
바로 오버레이 VPN (하마치, 제로티어) 이다! 🎉
하마치 정도는 많이들 들어봤을 거 같다.
서버맨도 이 블로그 초창기 글에 썼듯이 하마치를 거의 10년 정도 사용했고, 10년간 무료로 이용하면서 서버가 터진 적이 거의 없었다. 그만큼 서버맨이 정말 아끼는 툴 중 하나다.
📡 개념충 서버맨의 오버레이 VPN 설명 (짧고 굵게!)
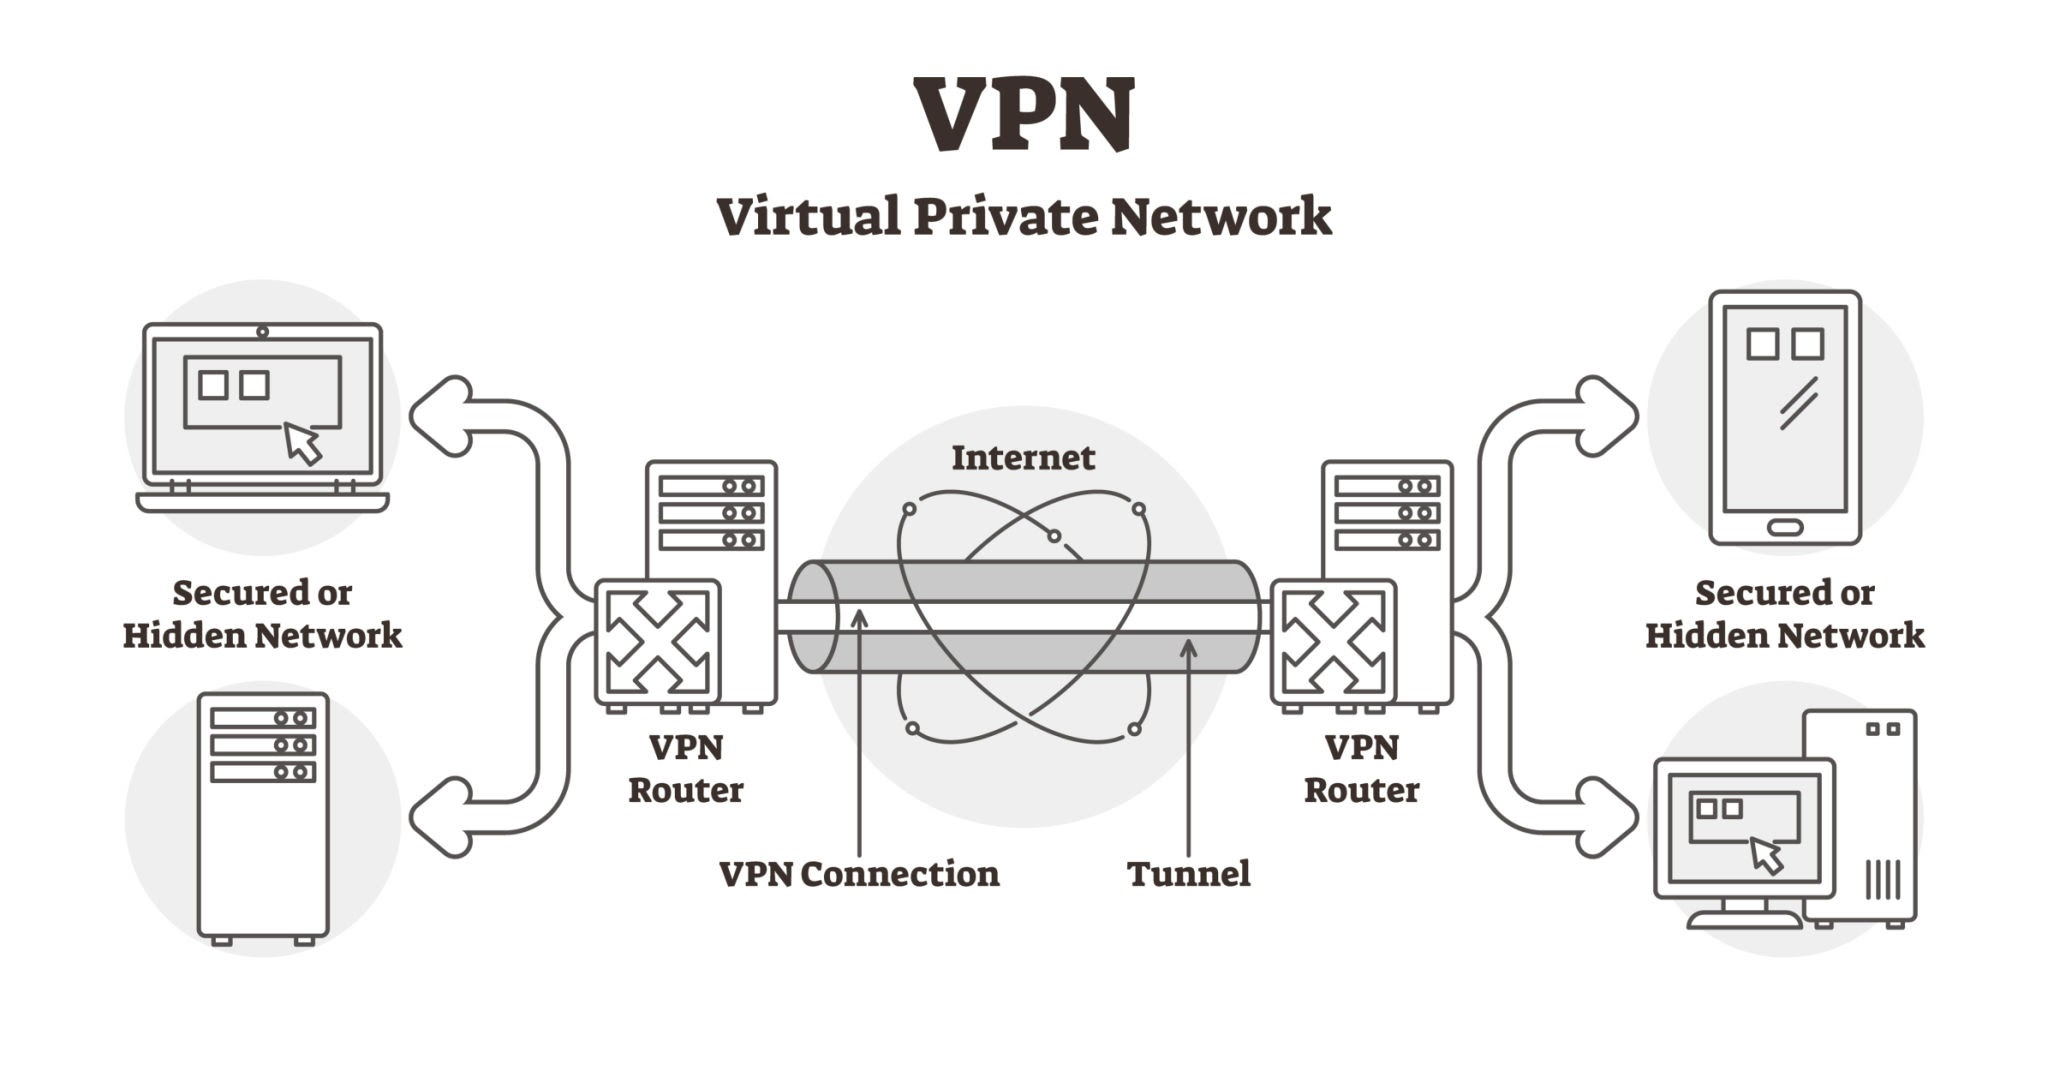
🔐 일반적인 VPN (Client-to-Server 방식)
일반적인 VPN(IPsec, SSL VPN) — NordVPN, ExpressVPN, 또는 서버맨처럼 직접 만들어 쓰는 OpenVPN은 Client to Server 아키텍처다.
사용자의 기기가 중앙에 위치한 VPN 서버에 접속해서 암호화된 가상 터널을 뚫고, 이후 인터넷으로 나가는 모든 데이터 트래픽은 반드시 이 중앙 서버를 거쳐서 목적지로 향한다.
- ✅ 장점: 서버측에서 모든 것을 통제하고 모니터링 가능
- ❌ 단점: 모든 트래픽이 몰리면 서버에 병목 현상 발생 + latency 크게 증가
🌐 오버레이 VPN (P2P Mesh 방식)
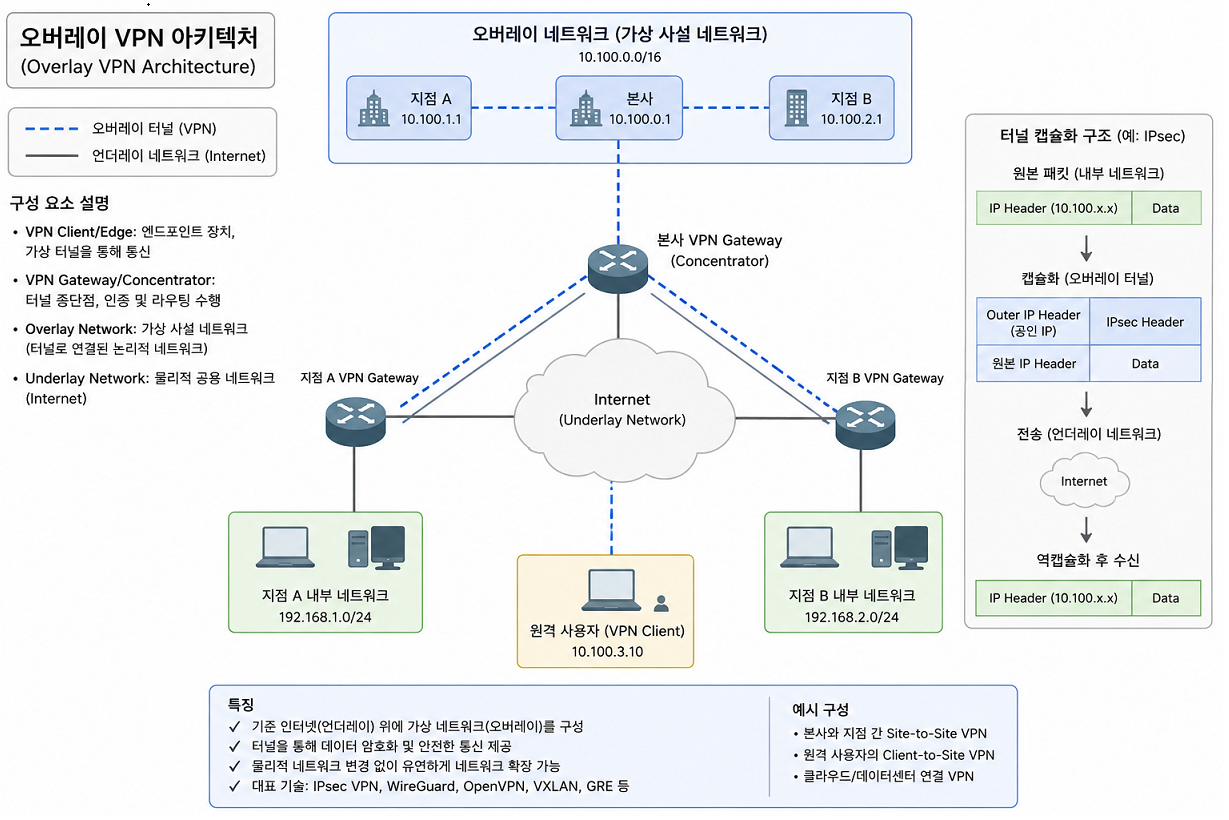
오버레이 VPN인 LogMeIn Hamachi, ZeroTier, Tailscale 같은 서비스들은
분산형 P2P(Peer-to-Peer) 메시(Mesh) 아키텍처 기반의 가상 네트워크다.
왜 "오버레이"라고 하냐면, 기존의 복잡한 물리적 네트워크(Underlay) 위에 소프트웨어적으로 가상의 평면 네트워크(Overlay) 를 덮어씌우는 방식이라 그렇다.
🔑 핵심 차이점: 중앙 서버(컨트롤러)는 기기들이 서로를 찾을 수 있도록 중개소(매칭) 역할만 수행한다.
✅ 연결이 성립된 후 실제 데이터 트래픽은 중앙 서버를 거치지 않고 기기(Peer) 간에 직접 흐른다!
- ✅ 장점: 트래픽이 P2P로 직접 연결되므로 속도 저하 거의 없음 + 지연 시간 매우 짧음
- ✅ 장점: NAT나 방화벽 뒤에 숨어있는 기기도 소프트웨어 설치만으로 같은 가상 LAN에 묶어줌 (이게 이번 포스팅의 핵심!! 🎯)
- ❌ 단점: 중앙 서버가 없다 보니 각 기기가 서로 직접 연결되어야 하는 특성상, 방화벽 정책이 매우 엄격한 환경(기업망, 학교망 등)에서는 P2P 직접 연결이 막혀 릴레이 서버를 경유하게 되고 이때는 속도가 다소 저하될 수 있다.
💡 한 줄 비유 요약!
일반적인 VPN = '모든 차량이 거쳐 가야 하는 중앙 톨게이트' 🚗
오버레이 VPN = '차량과 차량이 직접 통신하는 무전기' 📻
이 기능을 잘 활용하면 마크 뿐만 아니라 스타1, 워크3(배틀넷 통합 이전 버전)의 LAN 통신 대전, 문명5 LAN 통신 대전 등 주로 옛날 게임들의 LAN 통신을 오버레이 VPN으로 각자의 집에서 즐길 수 있다! 🕹️
⚡ 왜 하마치 말고 제로티어를 쓰냐?
😵 하마치의 현실...
사실 하마치가 없어도 자신의 공유기에 포트포워딩하고 윈도우의 25565 포트 방화벽을 풀어준다면
공인 IP로 들어오라고 해서 게임을 즐길 수 있다.
다만 이 과정 자체가 컴퓨터 초보자들에겐 너무 어렵다.
🚨 포트포워딩의 위험성
포트포워딩은 공유기마다 메뉴가 제각각이고, 요새는 집에서 대부분 통신사 공유기를 쓰는데 잘 모르고 건드린다면 집 전체의 IoT, IPTV 등 모든 게 셧다운 될 가능성도 있다(괜히 브릿지 모드 눌렀다가...). 😱
잘 건드린다 한들 NAT 개념까지 잘 알아야 자신의 데스크톱에 정확하게 포트포워딩을 시전할 수 있다.
이 귀찮은 걸 원클릭으로 해결해주는 게 하마치다!
하지만... 이번 포스팅에서는 하마치 대신 제로티어를 기반으로 설명한다.
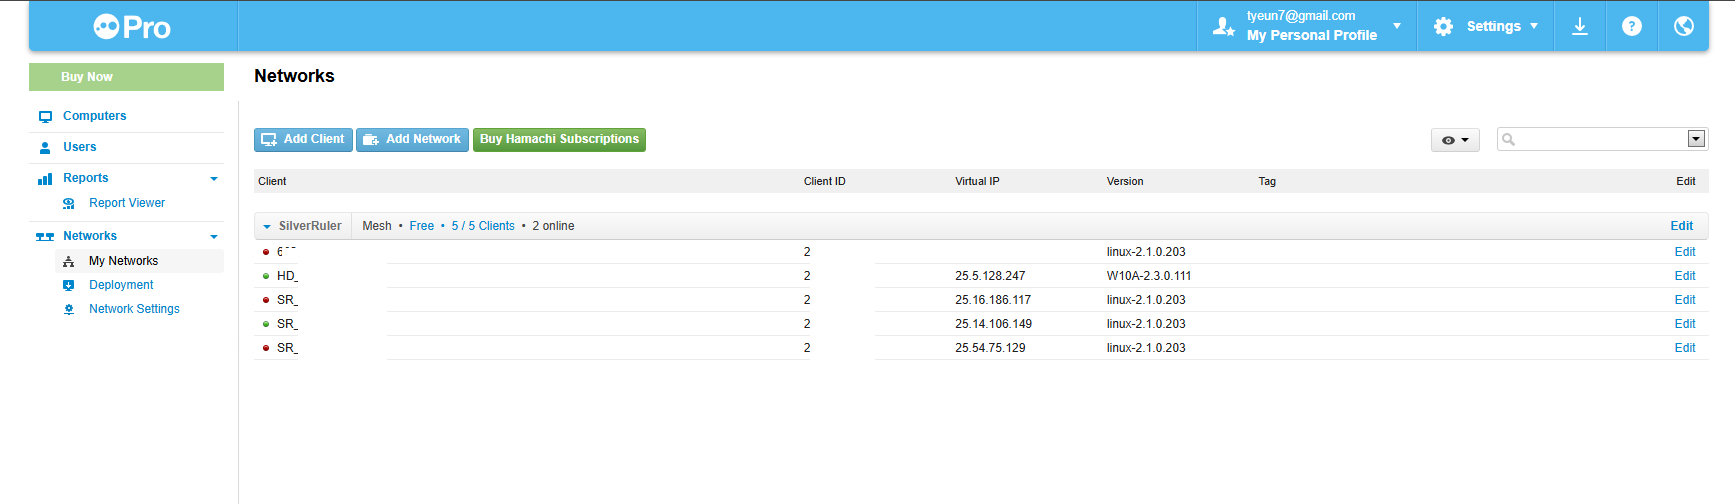
서버맨도 아직 하마치를 쓰고 있긴 하지만, 하마치의 현주소는 다음과 같다:
💀 하마치의 치명적인 문제들
- 새로운 OS/플랫폼들에 대해 전혀 설치 및 업데이트가 지원되지 않음 (거의 방치 수준)
- 맥북도 인텔 맥북(x86)만 가능하고 애플 실리콘 맥북은 설치조차 불가
- 안드로이드, 아이폰이 나온 지가 언젠데 아직도 앱 없음 😤
- 무료 티어는 한 네트워크에서 최대 5인까지만 접속 가능
- 대시보드 페이지가 심각할 정도로 느리고 조작이 불편
🚀 제로티어(ZeroTier One)는 다르다!
하지만 새로나온 제로티어(ZeroTier One) 는 아주 강력하다! 💪
✅ 제로티어의 압도적인 장점들
- 윈도우 / 리눅스 / 맥(실리콘 포함!) / 아이폰 / 아이패드 / 안드로이드 거의 모든 플랫폼 지원
- 회원가입도 OAuth 기반 (구글 로그인) 제공으로 편리함
- 대시보드 페이지가 빠르고 간결
- 무료 티어로 한 네트워크에 25인까지 동접 가능! 🎉
🎓 서버맨의 사용 현황: 서버맨은 하마치와 제로티어 둘 다 사용하지만, 사실상 이제는 제로티어를 메인으로 쓰고 있다. 하마치를 같이 켜놓는 이유는 혹시 모를 제로티어 다운 시 백업용이다! (게임 말고 다른 용도로도 많이 씀)
📋 제로티어 세팅 방법 (Step by Step)
Step 1️⃣ — 회원가입 및 클라이언트 설치
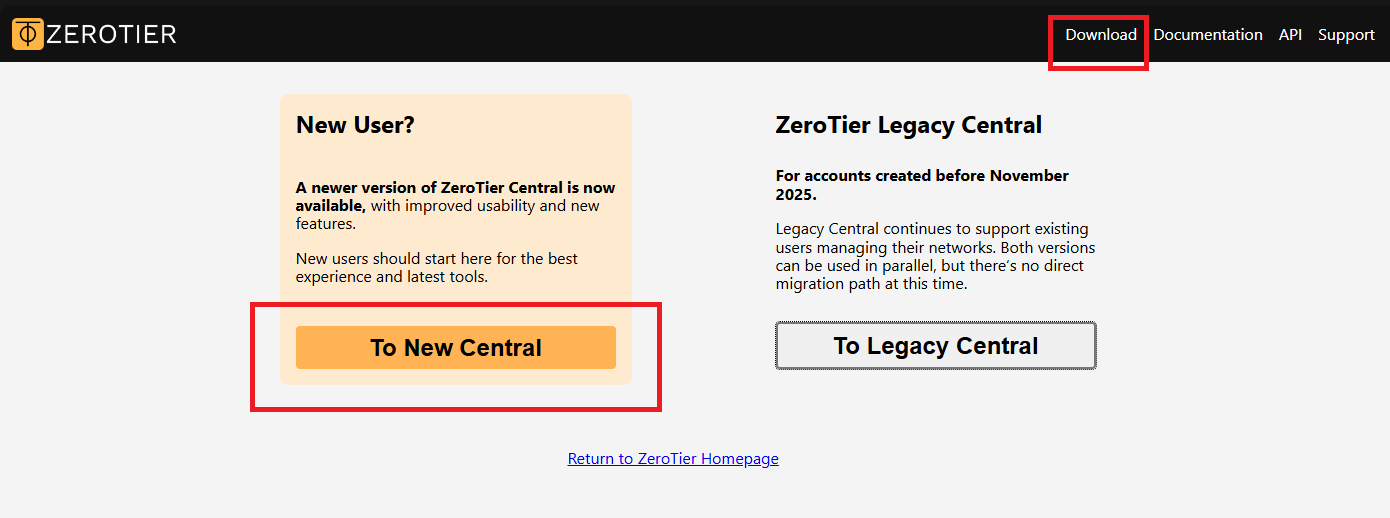
다음 주소로 접속하자: 🔗 https://my.zerotier.com/
들어가서 To New Central을 클릭하면 회원가입 화면이 나오는데, 구글 로그인으로 빠르게 가입하자!
💡 누가 가입해야 하나?
네트워크를 개설할 사람(방장)만 제로티어에 가입하면 된다!
네트워크에 접속할 사람(친구)은 제로티어 회원가입 없어도 됨. 클라이언트만 받으면 끝! 🙌
그리고 상단의 Download 탭에 들어가서 자신의 OS에 맞는 클라이언트 파일을 설치한다.
(윈도우의 경우 자동으로 나오는 MSI Installer (x86/x64) 깔아주면 됨)
Step 2️⃣ — 네트워크 생성
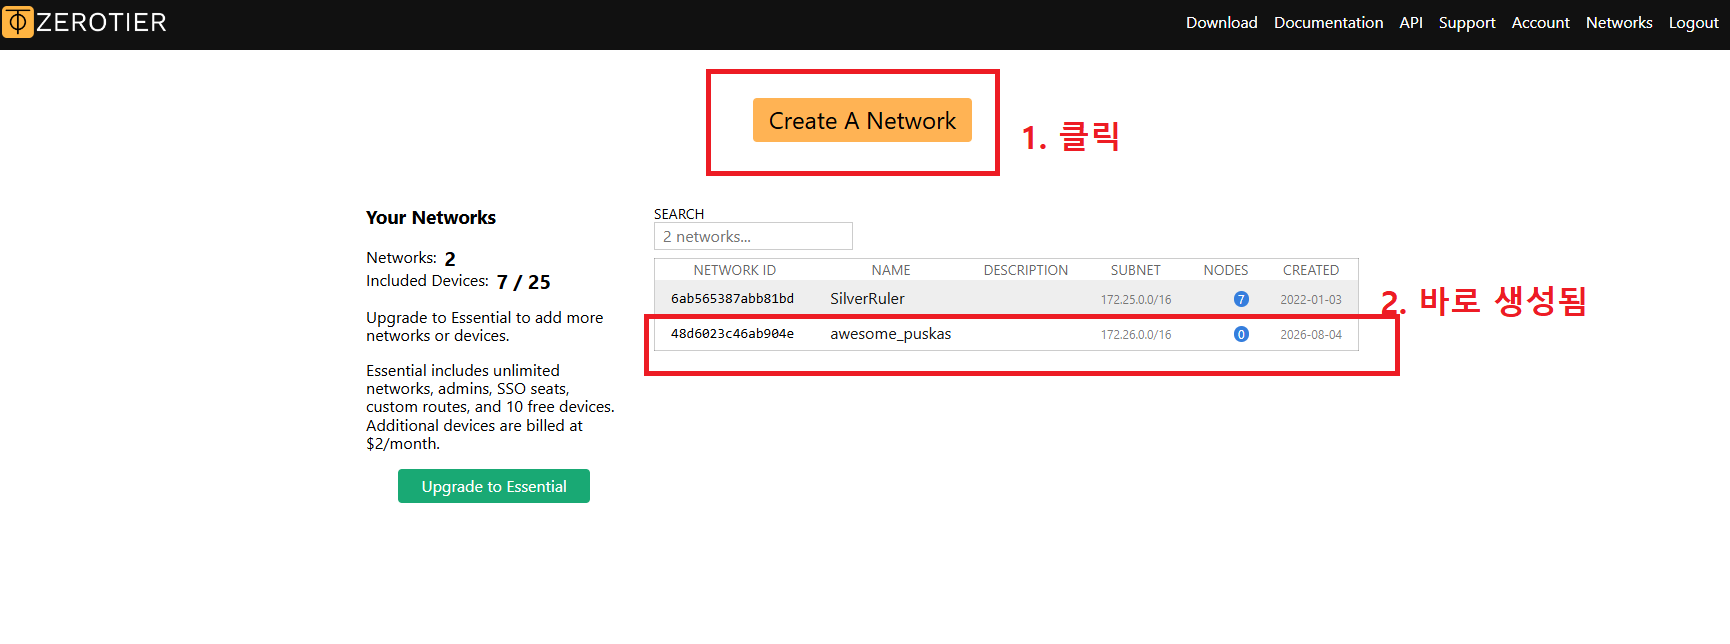
로그인 후 Create A Network를 누르면 잠깐 모래시계 돌고 1초 만에 바로 새 네트워크가 뚝딱 생성된다! ⚡
Step 3️⃣ — Network ID 확인 및 복사
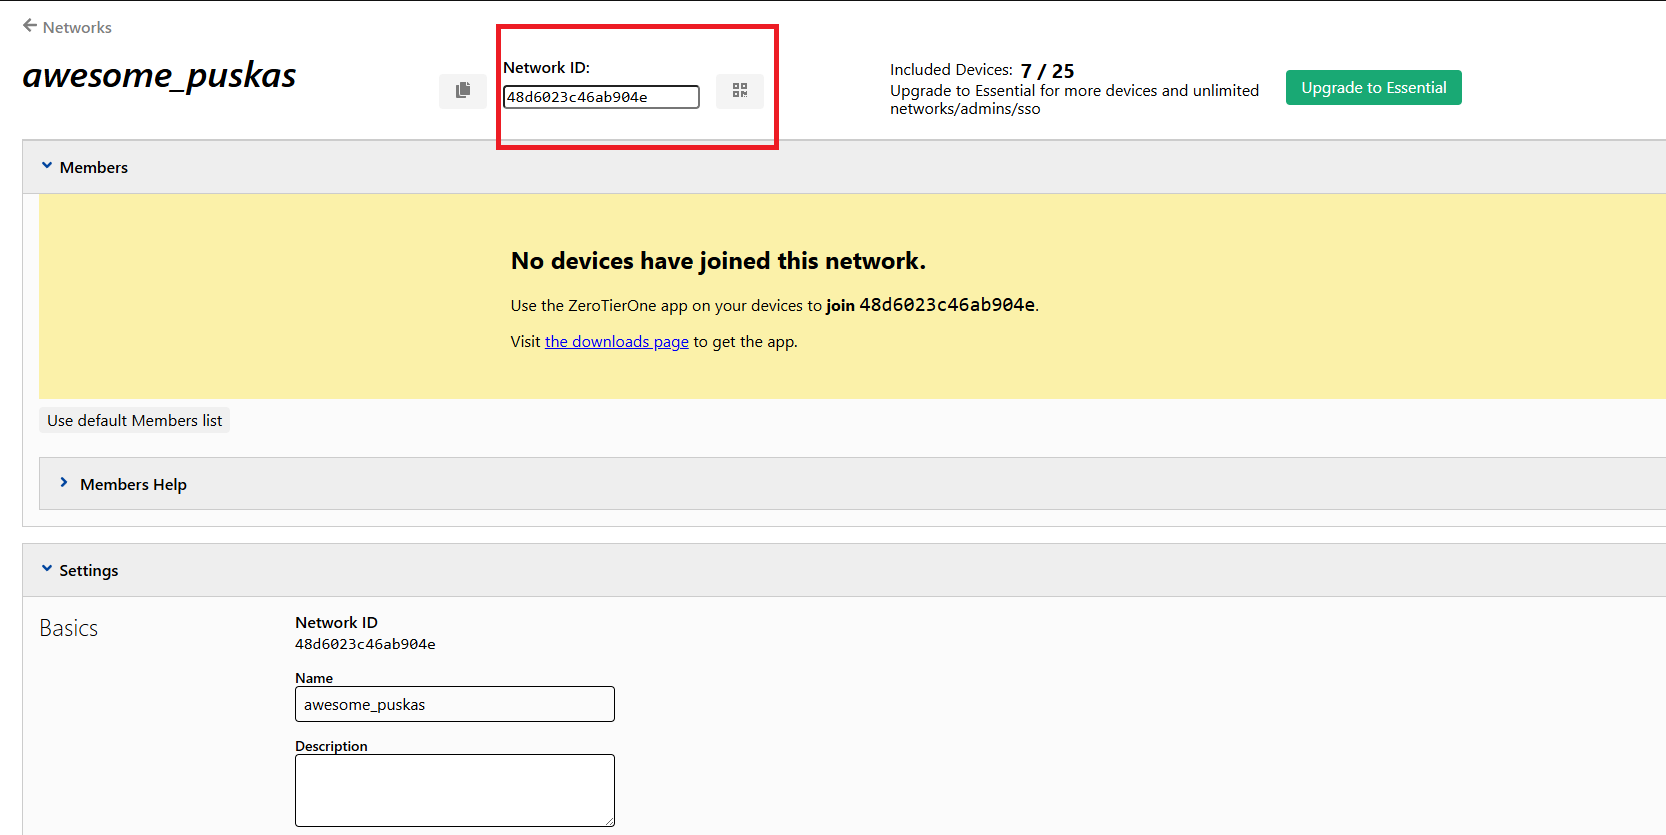
생성된 네트워크를 클릭하면 세부 페이지가 나오는데,
네트워크 Name은 원하는 대로 바꿔도 되고, 무엇보다 중요한 것은 상단에 있는 Network ID다. 옆에 있는 복사 버튼을 클릭.
Step 4️⃣ — Join New Network (참가하기)
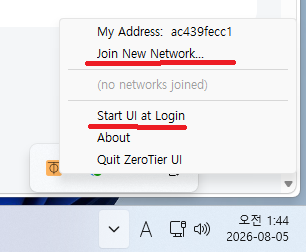
설치한 ZeroTier를 실행하면 시스템 트레이에 제로티어 아이콘이 생긴다.
아이콘에 우클릭 → Join New Network 를 클릭!
(Start UI at Login은 켜도 되고 안 켜도 됨)
팝업창이 뜨면 아까 복사한 Network ID를 입력한다.
나도 접속하고, 같이 할 친구에게도 그 Network ID로 접속하라고 알려주면 끝. 👍
Step 5️⃣ — 접속 확인
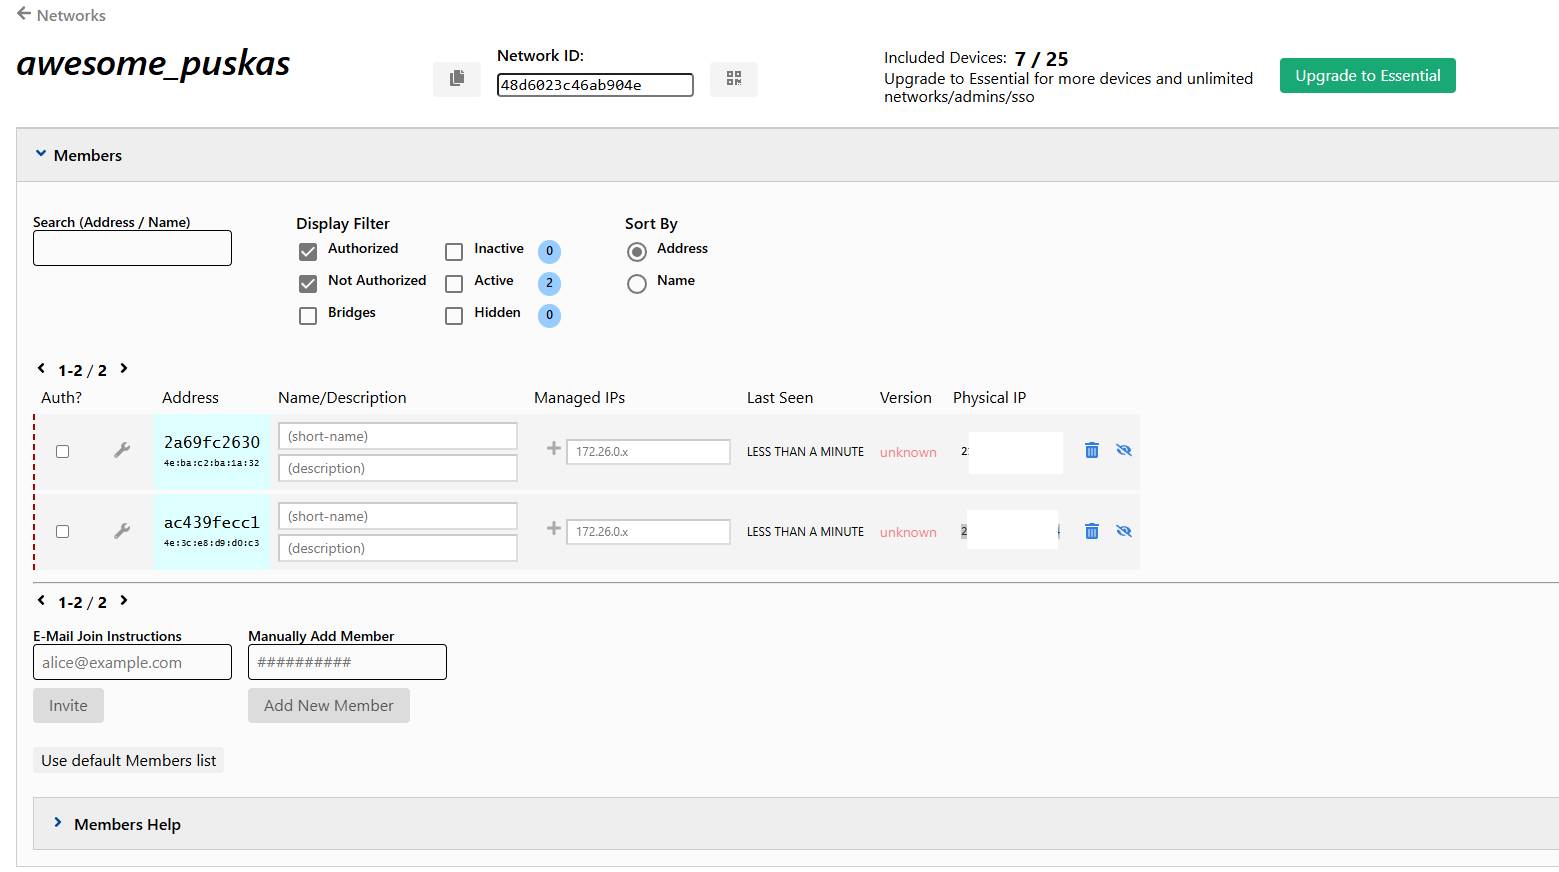
Network ID 입력만 하면 이렇게 서로 같은 가상 네트워크로 묶이게 된다! 정말 판타스틱하다 😎
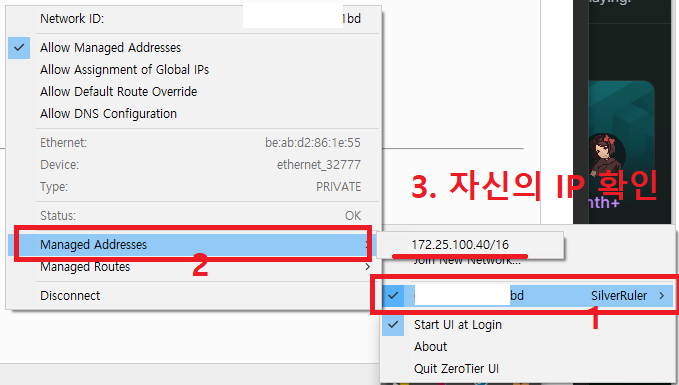
대시보드에서 자신의 IP를 확인해도 되지만 깜빡했거나 뭐가 내 건지 모르겠다 싶으면,
시스템 트레이 → 제로티어 우클릭 → 사진 순서대로 따라하면 자신의 제로티어 IP를 확인할 수 있다.
Step 6️⃣ — 핑 테스트 ✅
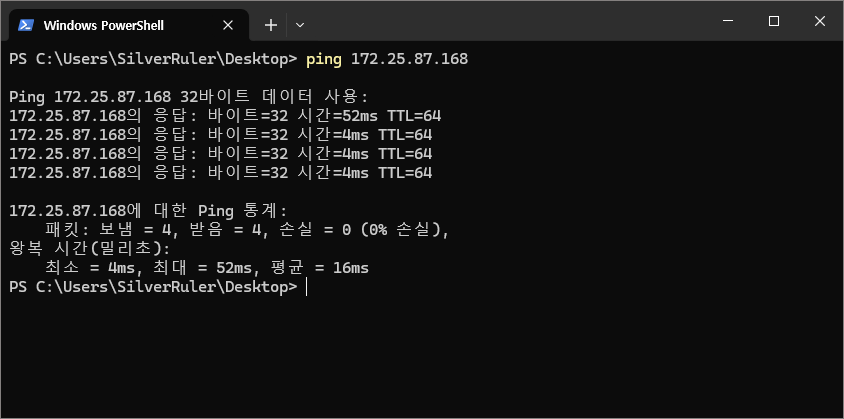
핑도 잘 간다.
사실상 끝난 거다.
이제 몇 개만 더 하고 겜 키면 된다! 🎮🎉
📱 핸드폰으로 접속하는 경우
핸드폰도 제로티어 앱을 깔아서 같은 네트워크에 접속할 수 있다.
단, 핸드폰의 경우 네트워크 접속 후 대시보드에서 active(활성화)를 직접 수동으로 해줘야 한다.
데스크톱들은 그냥 자동으로 승인된다.
🔥 방화벽 설정 (이것만 하면 끝!)
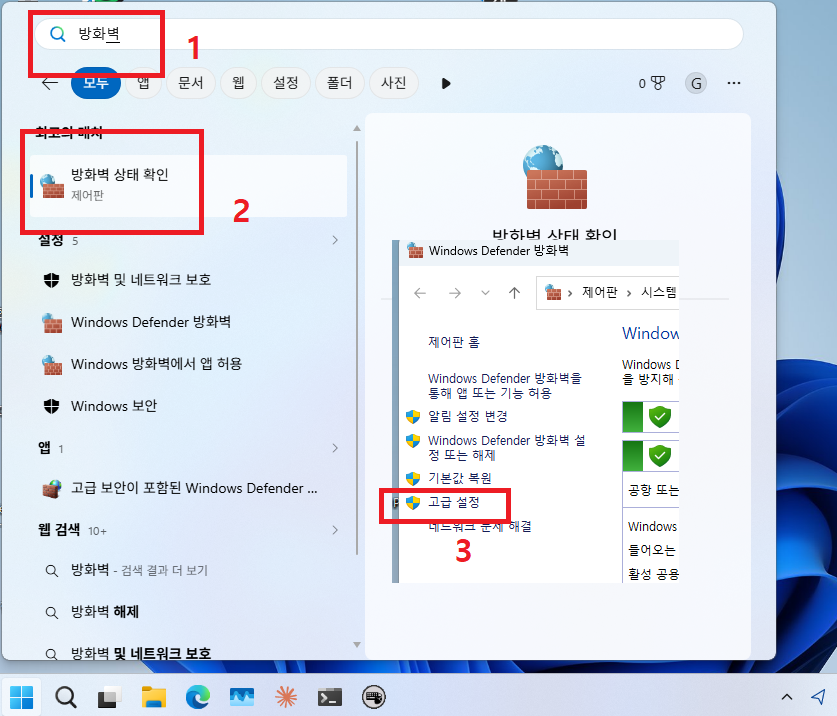
일반적으로 서버의 방화벽은 두 단계라고 생각하면 된다.
라우터단 방화벽 + OS단 방화벽
라우터단 방화벽은 쉽게말해서
클라우드 환경에서는 VPC에서 방화벽 여는 것 혹은
가정용 환경에서는 통신사/IPTIME 공유기의 방화벽을 여는 것
🎉 오버레이 VPN의 핵심 이점!
오버레이 VPN을 쓰면 라우터단 방화벽을 아예 건너뛴다!! (극도의 편리함과 유용함 💯)
그래도 OS단 방화벽은 어쩔 수 없이 손으로 풀어줘야 한다.
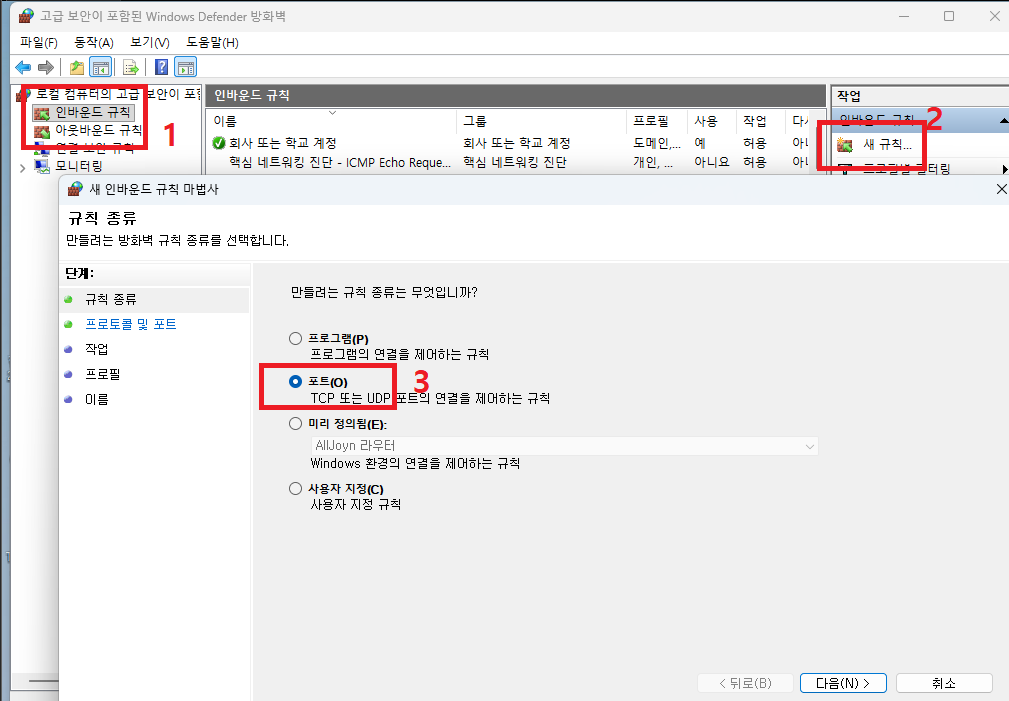
사진에 그려둔 대로 순서대로 클릭하자.
이후 TCP → 특정 로컬 포트 → 25565 를 적어주고
다음 → 다음 → 다음 연타 후, 규칙 이름은 아무렇게나 편한 대로 적어주면 된다!
💡 누가 방화벽을 풀어야 하나?
방화벽 설정은 서버를 여는 사람(방장)만 하면 된다!
들어가는 친구는 제로티어 회원가입 필요 없고, 클라이언트만 깔면 되고, 방화벽 설정도 안 해도 된다. ✌️
🏰 실제로 마크 켜보기!
서버(방장) 입장
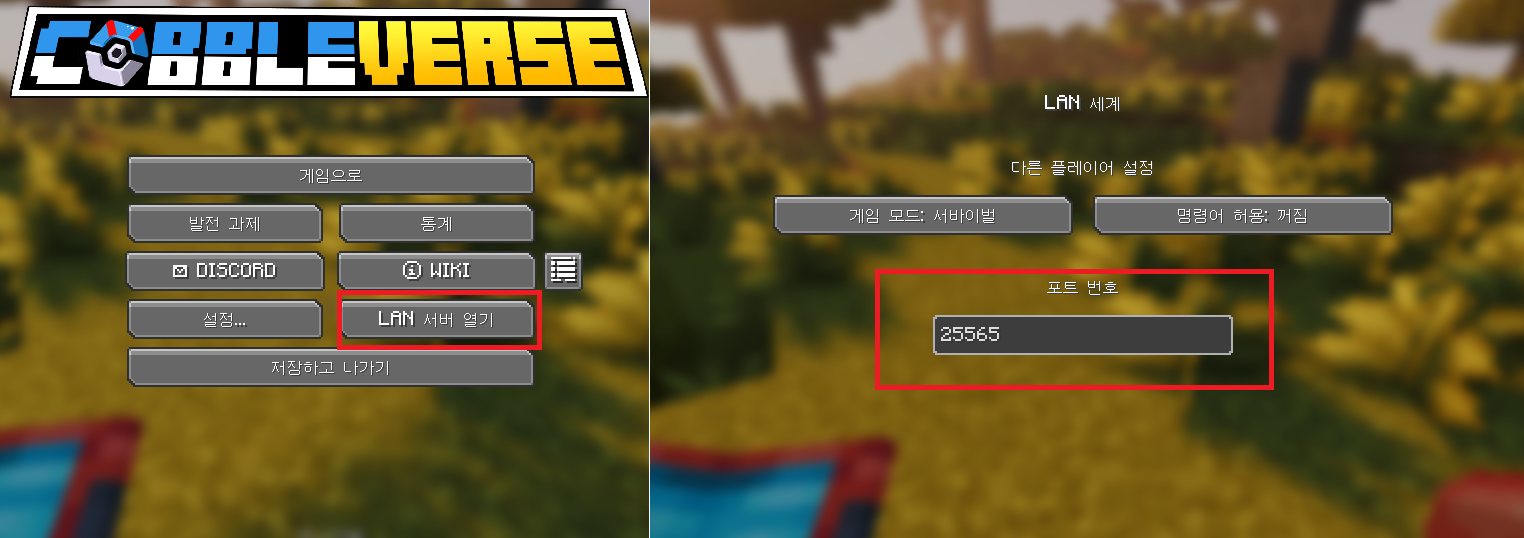
이전 포스트에서 코블몬 모드팩을 구축했으니 그걸 기준으로 진행한다.
(물론 그냥 마크 공식 버전에서 야생으로 열어도 무관)
- 마크 실행 → 싱글플레이 클릭
- 새 월드를 만들어서 들어간 후 ESC 누르기
LAN 서버 열기버튼 클릭- 포트를
25565라고 적어주기
(25565가 마크 디폴트 포트!) LAN 세계 시작버튼 클릭! 🚀
친구(접속자) 입장
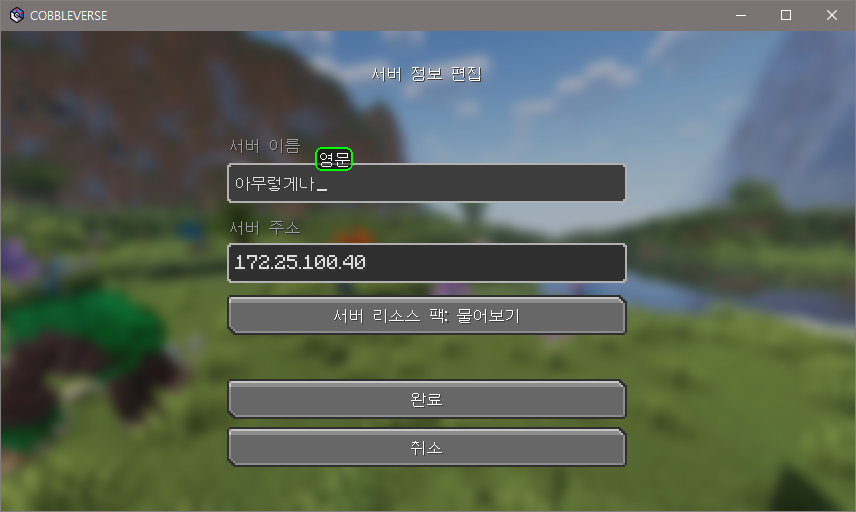
- 마크 실행 → 멀티플레이어 클릭
- 서버 추가 클릭
- 서버 이름은 아무렇게나 적기
- 서버 주소에 방장의 제로티어 IP 입력
- (25565 포트라면 IP만 적으면 됨. 포트 번호 따로 안 써도 됨)
- 완료! 입장! 🎉
🏁 마무리
오늘 소개한 오버레이 VPN + 제로티어 조합은 포트포워딩도 모르고, 서버 운영 지식도 없는 사람도 10분 안에 친구들과 함께 마크를 즐길 수 있게 해주는 가장 간단하고 강력한 방법이다! 💪
요약하자면:
- 🌐 네트워크 ID 하나로 친구들을 같은 가상 LAN에 묶어준다
- 🛡️ 라우터(공유기) 설정은 손댈 필요 없다 — OS 방화벽만 방장이 한 번 열면 끝
- 📱 모든 플랫폼 (윈도우/맥/리눅스/아이폰/안드로이드) 지원
- 💰 무료로 최대 25인까지 사용 가능
마크 말고도 스타1, 워크3, 문명5 같은 옛날 LAN 게임들도 이 방법으로 친구들과 즐길 수 있으니 꼭 활용해보길 바란다! 🕹️
질문은 언제나 환영 🙌
🛰️ 서버맨의 공간들
'내가 아는 것들.. > 마인크래프트' 카테고리의 다른 글
| [마크] 친구와 같이 마크를 하자 PART1 (토스편) (0) | 2026.07.27 |
|---|---|
| [마크] 마인크래프트 코블몬 구축 PART3[완결] (환경설정 및 모바일 연동) (0) | 2026.07.07 |
| [마크] 마인크래프트 코블몬 구축 PART2 (실제 구축) (0) | 2026.07.03 |
| [마크] 마인크래프트 코블몬 구축 PART1 (개념 설명) (0) | 2026.06.30 |


