⚠️ **블로그 컨셉상 반어체가 들어가니 양해바랍니다
**
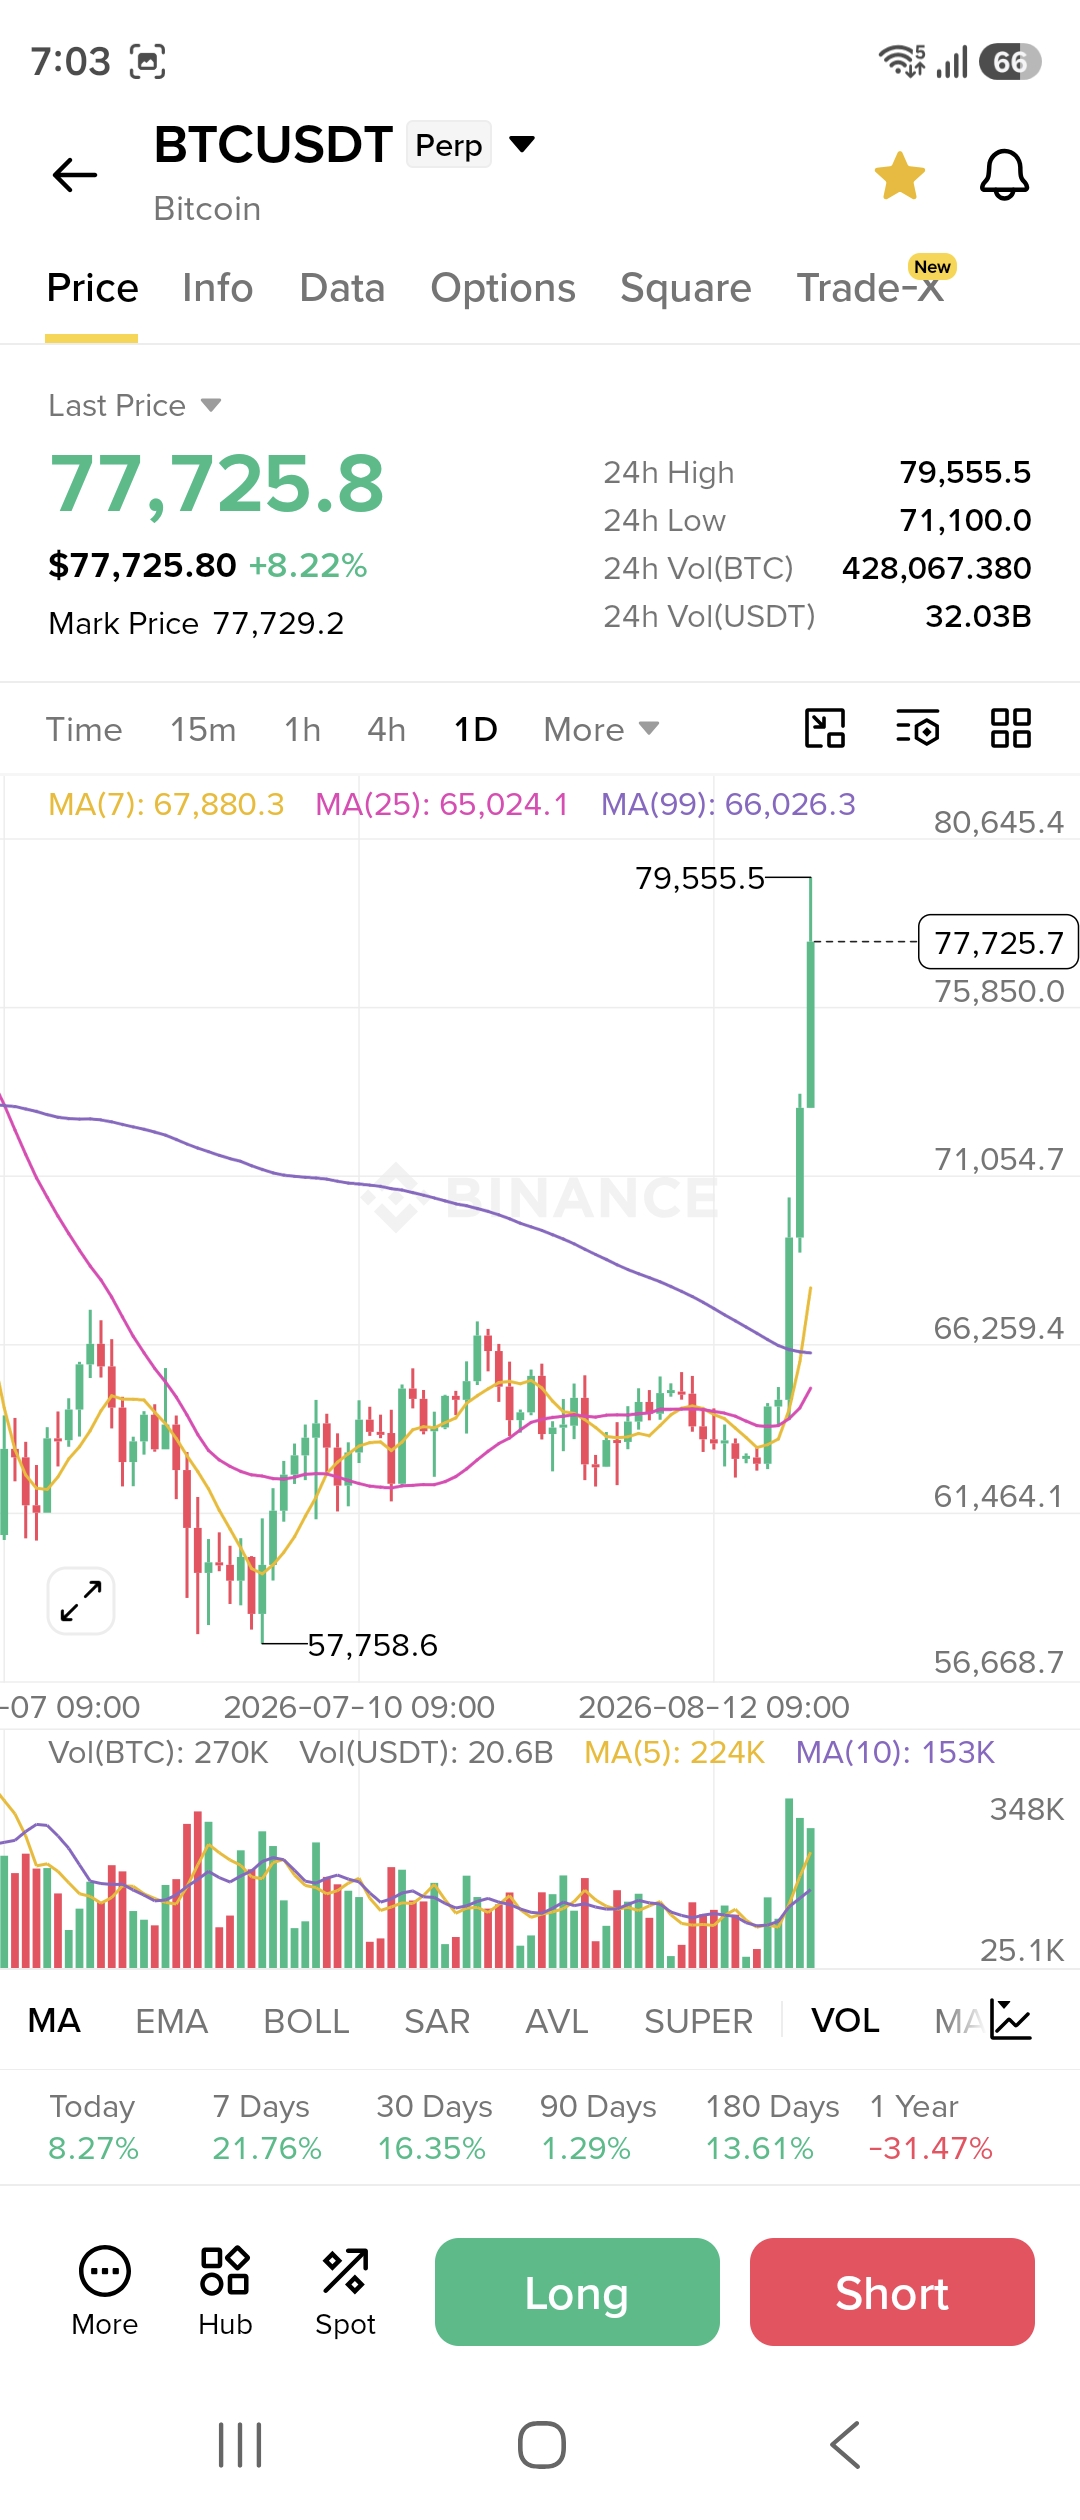
260821 : 비트 가격이 3일째 8%씩 상승중이다. 🚀 기념으로 비트코인 관련 글을 포스팅한다. 🎉
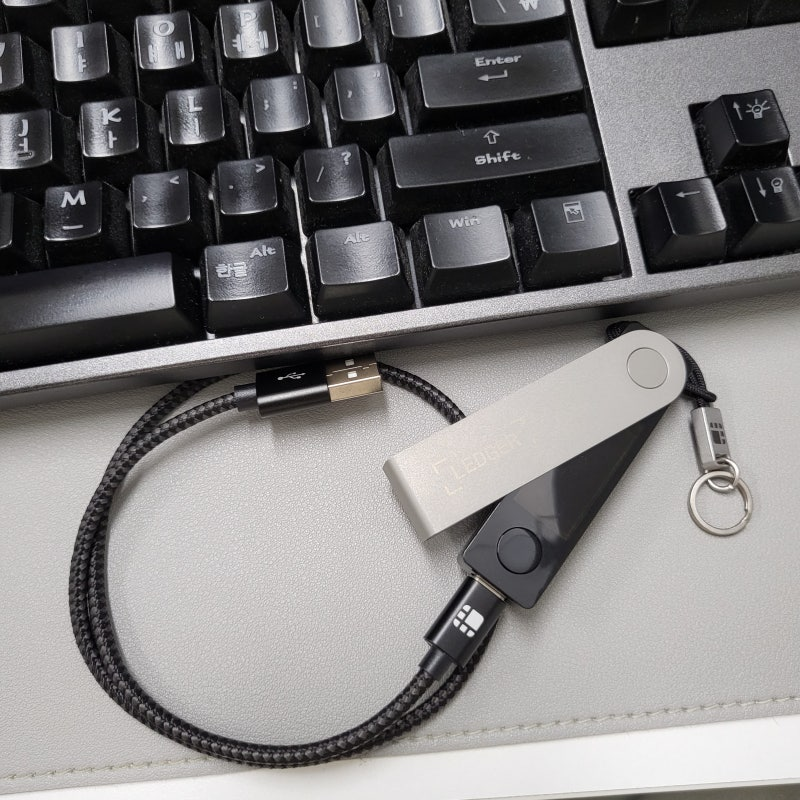
오늘은 하드웨어 월렛에 대해 얘기해보려한다.
대표적인 하드웨어 월렛 회사는 다음과 같이 5개가 있다.
🔒 하드웨어 월렛 대표 5대장
🟢 대중성과 인지도 2대장
가장 많은 사용자를 보유하고 있으며, 비트코인뿐만 아니라 수많은 알트코인을 함께 보관하기 좋은 브랜드들이다.
| 회사명 (국가) | 특징 및 보안 구조 | 대표 모델 |
|---|---|---|
| 레저 (Ledger) 🇫🇷 프랑스 |
현재 시장 점유율 1위의 가장 대중적인 브랜드. 은행이나 전자여권에 쓰이는 금융권 수준의 보안 칩(Secure Element)을 탑재하여 물리적 해킹에 매우 강력하다. | Nano S Plus Nano X Ledger Flex Ledger Stax |
| 트레조 (Trezor) 🇨🇿 체코 |
세계 최초로 하드웨어 월렛을 만든 원조 기업(SatoshiLabs). 기기 설계도와 펌웨어 소스코드를 모두 투명하게 공개하는 100% 오픈소스(Open-source) 철학이 핵심이다. | Model One Model T Trezor Safe 3 Trezor Safe 5 |
🟠 비트코인 매니아들을 위한 특화 브랜드
오직 비트코인 하나만 극도로 안전하게 보관하고 싶어 하는 '비트코인 맥시멀리스트'들이 가장 선호하는 브랜드들이다.
| 회사명 (국가) | 특징 및 보안 구조 | 대표 모델 |
|---|---|---|
| 코인카이트 (Coinkite) 🇨🇦 캐나다 |
비트코인 전용 지갑의 끝판왕 콜드카드(Coldcard) 제조사. 컴퓨터나 스마트폰에 케이블을 전혀 꽂지 않고 Micro SD 카드만으로 데이터를 주고받는 완벽한 에어갭(Air-gapped) 방식을 지원한다. | Coldcard Mk4 Coldcard Q |
| 시프트 크립토 (Shift Crypto) 🇨🇭 스위스 |
스위스의 정밀 엔지니어링으로 만든 비트박스(BitBox) 제조사. 직관적인 UI가 장점이며, 공격 표면을 줄이기 위해 알트코인 겸용 모델과 비트코인 전용(Bitcoin-only) 모델을 분리 출시한다. | BitBox02 (Bitcoin-only Edition) |
| 블록스트림 (Blockstream) 🇨🇦 캐나다 / 🇺🇸 미국 |
비트코인 코어 개발진이 포진한 최고 권위의 블록체인 인프라 기업. 이들이 만든 제이드(Jade)는 가성비가 뛰어나며, 내장 카메라로 QR코드를 스캔해 통신하는 에어갭을 구현했다. | Blockstream Jade |
대표적으로는 레져랑 트레져 회사의 USB 형태 모습을 띈 제품은 알게모르게 웹상에서 사진으로는 본 적이 있을 것이다.
문제는 이딴게 최소 17만원 이상 한다는 것이다. 💸
이 하드웨어 월렛의 장점이라 한다면 정석적인 콜드월렛 지갑 생성과 사용법을 따르고 있다는 것이다(이건 밑에서 자세히 설명하겠다).
비트코인 뿐만아니라 다양한 체인의 지갑 시드를 통합 관리할 수 있고(나노 X보다 비싼 모델부터), 일반적인 사용자가 사용하기 쉽게 데스크톱 앱이나 핸드폰 앱에 연결하여 지갑을 로드하고 서명할 수 있다.
그런데 시간이 지날수록 콜드월렛을 지향한다는 놈들이 자꾸 블루투스 기능을 넣고, 화려한 스크린을 탑재하며, 기기 앱 자체에서 암호화폐 스왑이나 스테이킹 같은 쓰잘데기없는 기능들을 덕지덕지 붙이고 있다. 개인적으로는 콜드월렛이라는 본질에 정면으로 충돌하는 기능들이다. 😤
그런고로 비트맥시인 서버맨은 이런건 절대 사지 않는다 (대학원에서 몇번 샘플을 써본 적은 있다).
다만 나에겐 그만한 이유가 있다. 😎
- BIP32 (Hierarchical Deterministic Wallets) : 하나의 마스터 시드(Seed)에서 무한한 수의 자식 키를 트리 형태로 파생시키는 계층 구조 표준이다.
- BIP39 (Mnemonic Code Words) : 컴퓨터용 복잡한 난수 바이너리 시드를 인간이 쉽게 적고 외울 수 있는 12~24개의 영단어(니모닉)로 변환하는 표준이다.
- BIP44 (Multi-Account Hierarchy) : BIP32 경로 규칙을 규격화하여 비트코인, 이더리움 등 다양한 코인과 복수 계정을 단 하나의 시드로 관리하게 해주는 표준이다.
이 세 가지 표준에 대해 나는 백퍼센트 이해했고, 나의 비트에버(비트코인 하드포크 커스텀 L1 체인)에서 수천번 가까이 지갑 생성과 지갑관리에 대해 완벽하게 이해하고 연습하였다. 💪
(이더 진영의 MPC에 해당하는 멀티시그네이쳐(Multi-sig) 지갑까지 완벽 연마함)
또한 하드웨어 월렛은 물리적인 형태의 물건으로써 분실과 도난의 문제가 반드시 발생한다.
그리고 기본적으로 암호화폐 지갑 주소라는건 단기간 사용하고 버리는게 좋다. 2009~2012 년도의 OG 지갑(P2PK, P2PKH 시절) 유저여서 그 지갑에 엄청난 양의 코인이 묶여 있다면 모를까, 대부분 bc1q... 형태의 P2WPKH 주소라면 적당히 쓰고 다시 새로 만들어서 쓰는게 안전하다.
그러니까 결국 지갑을 분산으로 여러 개 운영해야 하는데, 물론 1개의 하드웨어 월렛 안에서도 그게 가능하긴 하지만 결국 하드웨어 월렛 기기 자체를 잃어버리거나 도난당하면 SPOF(Single Point of Failure, 단일 장애점)의 치명적인 위험이 생기는 것이다. 🚨
💥 콜드카드의 난수 생성 오류 사건

어쨌든 이런 얘길 하는건 역시나 보안 사고가 터졌기 때문이다.
https://www.blockmedia.co.kr/archives/1123224
이 뉴스가 나올 때만 하더라도 비트코인이 6만불 깨질랑 말랑하던 민감한 시기였는데, 또 악재성 뉴스가 터지면서 일반 대중들은 "역시 코인은 사기다, 쓰레기다" 이러면서 손가락질하니까 내 입장에선 안타까울 뿐이다. 😢
조금이라도 중앙화된 거래소나 지갑 제조사들이 사고를 치는 것이다. 비트코인 프로토콜은 공부하면 공부할수록 수학적 무결점에 가깝다는 것을 알게 될 것이다. (물론 기술적 무결점과 당장의 시장 가격은 아무 관계가 없다만)
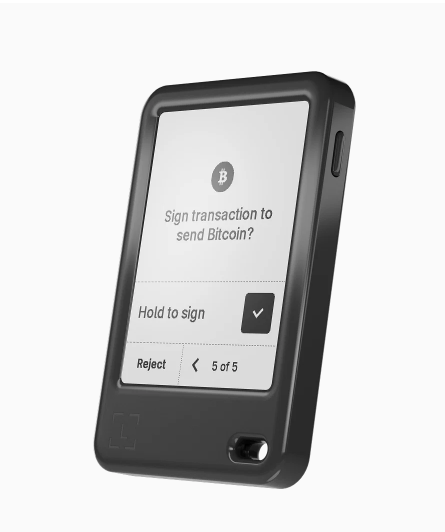
아무튼 각설하고, 뉴스의 핵심은 콜드카드(Coldcard)에 심각한 보안 취약점이 발견된 사건이다.
일반적으로 레저 사의 나노 S나 나노 X 제품들은 PC에 USB로 연결해서 서명 데이터를 주고받는 방식이다.
하지만 USB 연결로 인한 해킹 공격 표면(Attack Surface)을 최소화하고, 콜드 스토리지 본연의 감성과 간지(?)를 챙기기 위해 작은 화면과 키패드 버튼이 달린 소형 단말기 형태로 출시된 것이 바로 콜드카드다. 얘네는 USB 대신 Micro SD 카드, QR 코드, NFC 기반으로 오프라인 서명을 주고받는다.
그런데 위에서 소개한 5대 제조사 중 가장 보안에 철저하다던 코인카이트 사의 콜드카드 제품군에서 치명적인 구멍이 뚫린 것이다.
컴퓨터 과학을 조금이라도 배웠다면 알겠지만, 컴퓨터가 만들어내는 난수(Random)는 결코 100% 순수한 자연 난수가 아니다. 알고리즘으로 만들어내는 의사난수(Pseudo-random)일 뿐이다. 해커들은 바로 이 취약점을 파고들었다. 🤯
사건을 요약하자면 2021년 3월부터 배포된 펌웨어 코드에 난수 생성 알고리즘 결함이 발생했고, 해커들은 이를 역이용해 시드가 생성될 수 있는 전체 탐색 범위(Key Space)를 대폭 좁혀서 추론해냈다. 경우의 수가 극단적으로 줄어드니, 컴퓨터로 무차별 대입(Brute Force)을 때려 박아서 지갑 시드를 털어버린 것이다! 😱
🛡️ 진정한 의미의 에어갭과 콜드시그닝

자, 그럼 아까 말한 진짜 정석적인 콜드월렛 생성 및 운용법에 대해 알아보자.
컴퓨터나 하드웨어 지갑이 인터넷, Wi-Fi, 블루투스, NFC는 물론이고 USB 케이블 물리선까지 완전히 단절된 상태를 말한다. 외부와 연결될 수 있는 모든 물리적/전파적 통로를 원천 봉쇄해버려서, 해커가 원격으로 기기에 침투하거나 악성코드를 심는 행위를 물리 법칙 레벨에서 차단하는 기술이다.
비트코인을 다른 곳으로 전송하려면 내 '개인키(Private Key)'로 해당 트랜잭션에 전자 서명(Sign)을 해야 한다. 콜드시그닝은 이 서명 작업을 인터넷과 1%도 닿지 않은 완전한 오프라인(에어갭) 환경에서만 진행하는 것을 뜻한다. 내 자산의 전권을 쥔 개인키가 온라인 세상에 단 1밀리초도 노출되지 않으니 극단적인 무적의 보안성을 보장받는다.
🟤 콜드시그닝 5단계 실전 메커니즘
콜드시그닝은 케이블을 일절 배제하고 오직 Micro SD 카드나 QR 코드 카메라를 이용해 최소한의 텍스트 데이터만 주고받는다.
| 단계 | 구분 | 세부 동작 과정 |
|---|---|---|
| STEP 1 | 온라인 기기에서 거래 생성 | 인터넷이 연결된 PC나 폰의 '관찰 전용 지갑(Watch-only Wallet)'에서 보낼 수량과 주소를 입력한다. 개인키가 없으므로 도장이 찍히지 않은 '미서명 거래 파일(Unsigned PSBT)'만 생성된다. |
| STEP 2 | 에어갭 지갑으로 데이터 전달 | 방금 만든 미서명 거래 데이터를 QR 코드로 띄우거나 Micro SD 카드에 저장하여 외부와 단절된 오프라인 하드웨어 기기로 옮긴다. |
| STEP 3 | 오프라인 서명 (콜드시그닝) | 인터넷이 아예 없는 기기 화면에서 받을 주소와 수수료, 송금액을 눈으로 꼼꼼히 확인하고, 내부에 안전하게 보관된 개인키로 오프라인 전자 서명을 날린다. |
| STEP 4 | 온라인 기기로 데이터 반환 | 도장이 완벽히 찍힌 '서명 완료 거래 데이터(Signed Transaction)'를 다시 QR 스캔이나 Micro SD 카드를 통해 인터넷 연결 기기로 가져온다. |
| STEP 5 | 네트워크 전파 (Broadcast) | 온라인 기기에서 서명된 완성본 트랜잭션을 비트코인 블록체인 노드들에 전파(Broadcast)하면 최종 송금 완료! 🎉 |
약 1년 전쯤, 전 세계 2위 코인 거래소 바이비트(Bybit)의 콜드월렛이 북한 해킹 조직 라자루스(Lazarus)에게 털린 대형 참사가 있었다.
이더리움 계열 지갑에서 다자간 서명(MPC)을 처리할 때 바이비트가 사용하던 서명 파이프라인의 허점을 파악한 뒤, 콜드월렛에서 핫월렛으로 유동성을 이동시키는 특정 날짜와 시간에 맞춰 정밀 타격한 것이다. 🤬
조사해보니, 바이비트가 쓰던 건 MPC(다자간 서명) 방식이 아니라 Safe(구 Gnosis Safe) 스마트컨트랙트 기반 멀티시그였다. 정정한다. 🙏
공격자는 먼저 서명 인프라를 운영하던 SafeWallet 측 개발자의 기기를 침투해서, AWS에 호스팅된 SafeWallet 프론트엔드에 악성 JS 코드를 심어놨다. 이 코드는 평소엔 잠잠하다가 바이비트 서명자가 접속하는 특정 조건에서만 작동하도록 설계되어 있었다.
바이비트가 콜드월렛에서 핫월렛으로 자금을 옮기는 루틴 작업을 하던 중, 이 악성 코드가 서명 화면(UI)을 위장(마스킹)해버렸다. 서명자들 눈에는 평소처럼 정상적인 주소로 이체하는 화면이 보였지만, 실제로 서명이 이뤄진 내용은 콜드월렛의 스마트컨트랙트 로직 자체를 공격자에게 넘기는 트랜잭션이었다. 서명자들은 화면만 믿고 눈으로 확인 없이(블라인드 사이닝) 승인해버렸고, 그 결과 40만 개가 넘는 ETH가 공격자 주소로 빠져나갔다. 🤬
즉 이건 특정 '타이밍'을 노린 정밀 타격이라기보단, 서명자가 보는 화면과 실제 서명 내용을 분리시킨 UI 스푸핑 공격에 가깝다.
결국 바이비트 역시 거래소 서버 환경이다 보니 완벽한 물리적 에어갭을 유지하지 못했던 점이 해킹의 치명적인 시발점이었다.
하지만 위에서 설명한 완벽한 규격의 에어갭과 콜드시그닝 원칙을 지킨다면, 비싼 돈 주고 하드웨어 월렛을 사지 않아도 — 아니, 어설픈 하드웨어 월렛보다 수천 배는 훨씬 안전하다. 💪
🪙 스택사츠(Stack Sats)와 P2P 거래
자, 그럼 이쯤 되면 근본적인 질문이 나와야 한다.
정답은 바로 스택사츠(Stack Sats)를 하기 위함이다! 🏆
Stack (차곡차곡 쌓다) + Sats (비트코인의 최소 단위인 사토시, 1 Satoshi = 0.00000001 BTC)의 합성어다.
월급을 타거나 여윳돈이 생길 때마다, 거래소에 두지 않고 아주 소량의 사토시(sat)라도 사서 오롯이 내가 통제하는 개인 지갑에 비트코인을 평생 차곡차곡 모아가는 행위를 뜻한다.
"그냥 편하게 거래소에 넣어두면 되지, 왜 이렇게까지 귀찮고 어렵게 개인지갑에 저장하냐고?"
그 질문에 대해선 2021~2022년도에 뜨겁게 달아올랐던 소버린(Sovereign, 자기주권) 블록체인 철학을 바탕으로, 다음 포스팅에서 왜 거래소 계정이 아닌 내 개인지갑에 비트코인을 직접 쥐고 있어야 하는지 심도 있게 다뤄보겠다.
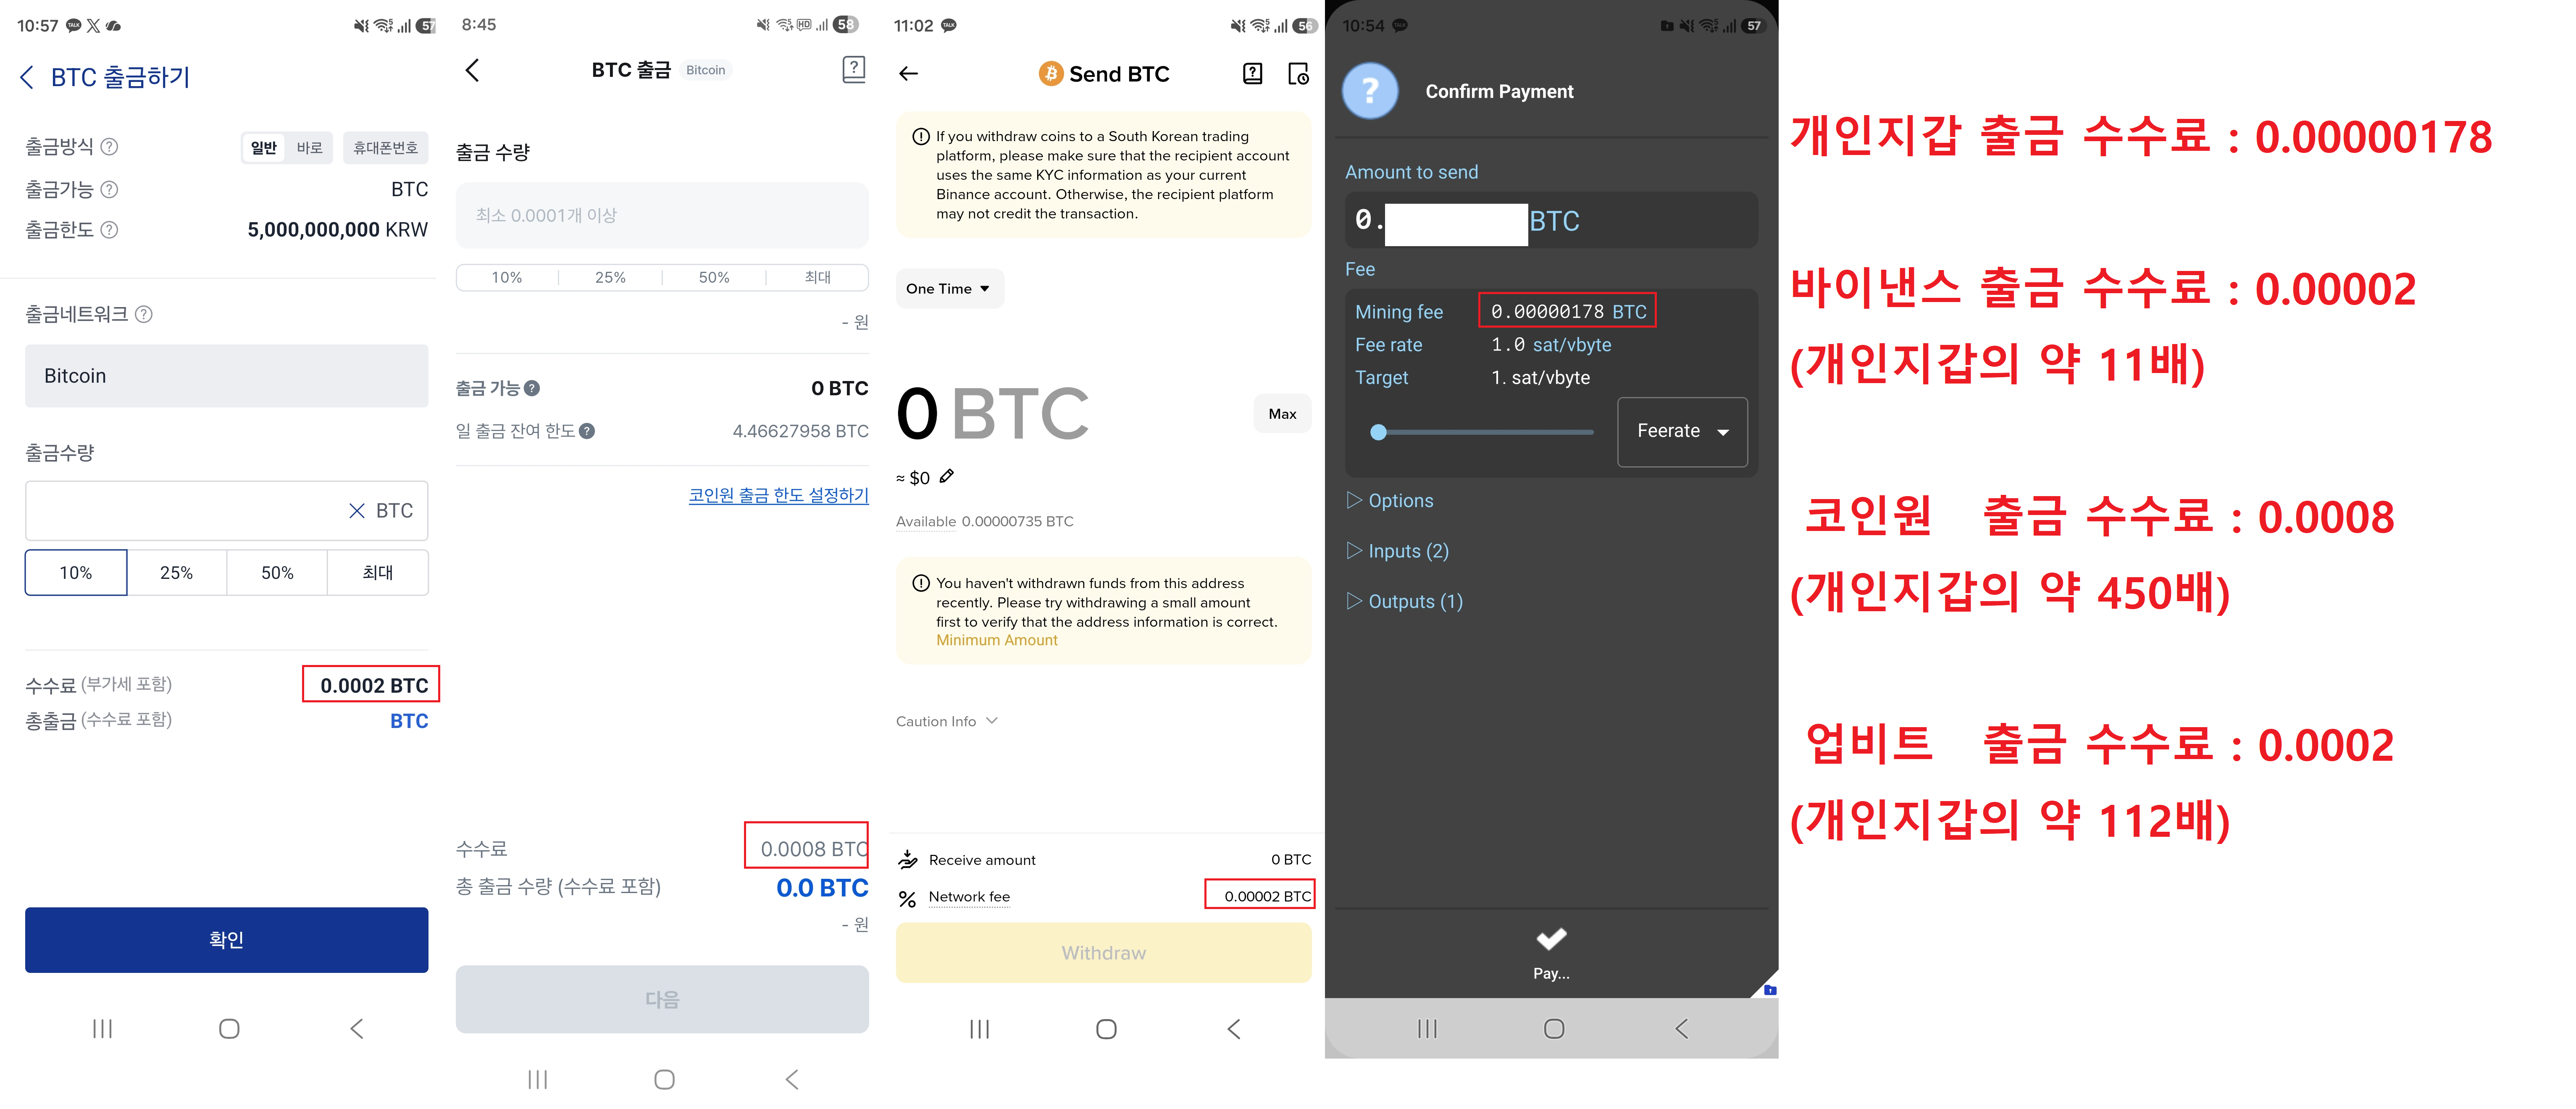
스택사츠를 실천할 때 거래소 지갑에서 내 개인지갑으로 출금하는 방법도 있지만...
서버맨이 직접 정리한 사진을 보면 알겠지만, 국내 거래소(업비트, 코인원 등)는 비트코인 출금 수수료를 개인지갑 전송 수수료 대비 무려 110배나 뜯어가고 있으며, 그나마 양심적이라는 해외 대형 거래소(바이낸스 등)도 11배에 달하는 바가지 수수료를 처먹고 있다. 😱 솔직히 말하면 거래소 사장들 길에서 마주치면 한대씩 줘패고 싶다 😡
이러다 보니 개인지갑으로 소액씩 옮길 때마다 신원 추적(KYC) 리스크도 찜찜하지만, 무식하게 떼어가는 전송 수수료가 엄청나게 아깝고 거슬린다.
그래서 진정한 비트코인 스택사츠 유저들은 중앙화 거래소를 거치지 않는 P2P(개인 간 직접 거래) 플랫폼을 애용한다.
대표적으로 'HOLD' 오타에서 유래되어 이제는 표준어가 된 HODL HODL (호들호들)과 RoboSats (로보사츠)가 있다.
둘 다 중앙 서버가 자산을 예치받지 않고, 사람 대 사람으로 매칭하여 비트코인 멀티시그 에스크로(Escrow) 방식으로 안전하게 거래를 체결시킨다.
구매자와 판매자가 1:1로 직접 매칭된다. 호들호들은 코인을 직접 보관하지 않고 비트코인 네트워크 상에 2-of-3 다중 서명(Multi-sig) 에스크로 주소를 생성한다. 판매자가 코인을 에스크로에 묶은 뒤, 구매자가 원화/달러 등 합의된 수단으로 송금하면 판매자가 서명하여 코인이 구매자에게 최종 릴리즈된다. 중간 거래소가 코인을 들고 튈 수 없는 100% 비수탁(Non-custodial) 탈중앙화 구조다!
그리고 글로벌 P2P 거래 시 구매자와 판매자가 전 세계적으로 가장 널리 애용하는 대표적인 뱅킹 결제 수단이 바로 WISE (구 TransferWise)다.
단순한 핀테크 앱 수준을 넘어 글로벌 외환 허브 역할을 수행하는 제도권 금융 기업이다.
- 제도권 인가 : 영국 금융감독청(FCA)의 정식 승인을 받은 전자화폐 기관(EMI)이며, 미국 FinCEN 및 유럽 등 전 세계 각국의 금융 규제를 철저히 준수한다.
- 상장 기업 : 영국 런던 증권거래소(LSE: WISE)에 상장된 투명한 공기업으로 엄격한 정기 회계 감사를 받는다.
- 금융권 최고 보안 : 은행 표준 AES-256 데이터 암호화를 적용하며, 본인 인증(KYC) 정보는 엄격한 법적 보안 프로토콜 하에서만 보호된다.
그런데 참 안타깝게도 대한민국에서는 Wise 계좌를 개설하거나 충전하려고 하면 국내 카드사/금융권에서 불법 도박이나 사행성 결제로 취급해 싸그리 블락을 걸어버려서 국내 직통 이용이 사실상 불가능하다. 😭
하지만 Wise가 가장 대중적일 뿐, 호들호들 플랫폼에서는 Wise 외에도 은행 계좌 이체, 해외 송금, 심지어 구글 기프트카드나 아마존 기프트카드 같은 기상천외하고 다양한 에스크로 결제 방식을 모두 지원한다!
📝 마무리 요약
- 비싸고 유명한 하드웨어 월렛도 소프트웨어 버그와 난수(PRNG) 결함에서 자유로울 수 없으며, 물리적 분실 시 단일 장애점(SPOF)이 된다.
- 진정한 절대 보안은 기기 껍데기가 아니라, 물리적 회선을 싹 다 끊어버리는 에어갭(Air-gap)과 콜드시그닝(Cold Signing) 프로세스를 직접 구축하는 것이다.
- 거래소의 110배 바가지 수수료와 추적을 피해 온전한 내 자산을 지키는 스택사츠(Stack Sats)는 HODL HODL 같은 P2P 멀티시그 플랫폼으로 실천하자.
다음 포스트는 비트코인 관료제(?)에 대해 포스팅할 예정이다. 까먹을까 봐 미리 적어둔다. 🏁
질문은 언제나 환영 🙌
🛰️ 서버맨의 공간들
'EverChain(BlockChain) > BitEver' 카테고리의 다른 글
| [BitEver]🚨 비트코인 고인물 채널에 스캠이? IRC로 날아온 "BLAKE2B 코인 클레임" 뜯어보기 (0) | 2026.09.19 |
|---|---|
| [BitEver] 🏛️ 비트코인 탈 관료제 (feat. 비트코인 개발자) (0) | 2026.08.29 |
| [BitEver] 세상에는 적(매도 세력)이 너무 많다 (0) | 2026.07.17 |
| [BitEver] 왜 해커는 비트코인을 달라고 할까? (0) | 2026.07.12 |
| [BitEver] 비트코인의 에너지 화폐 철학 (0) | 2026.07.04 |


