⚠️ **블로그 컨셉상 반어체가 들어가니 양해바랍니다
**
🔍 1. 비트코인 가격 슬금슬금 오르니까 또 이러네
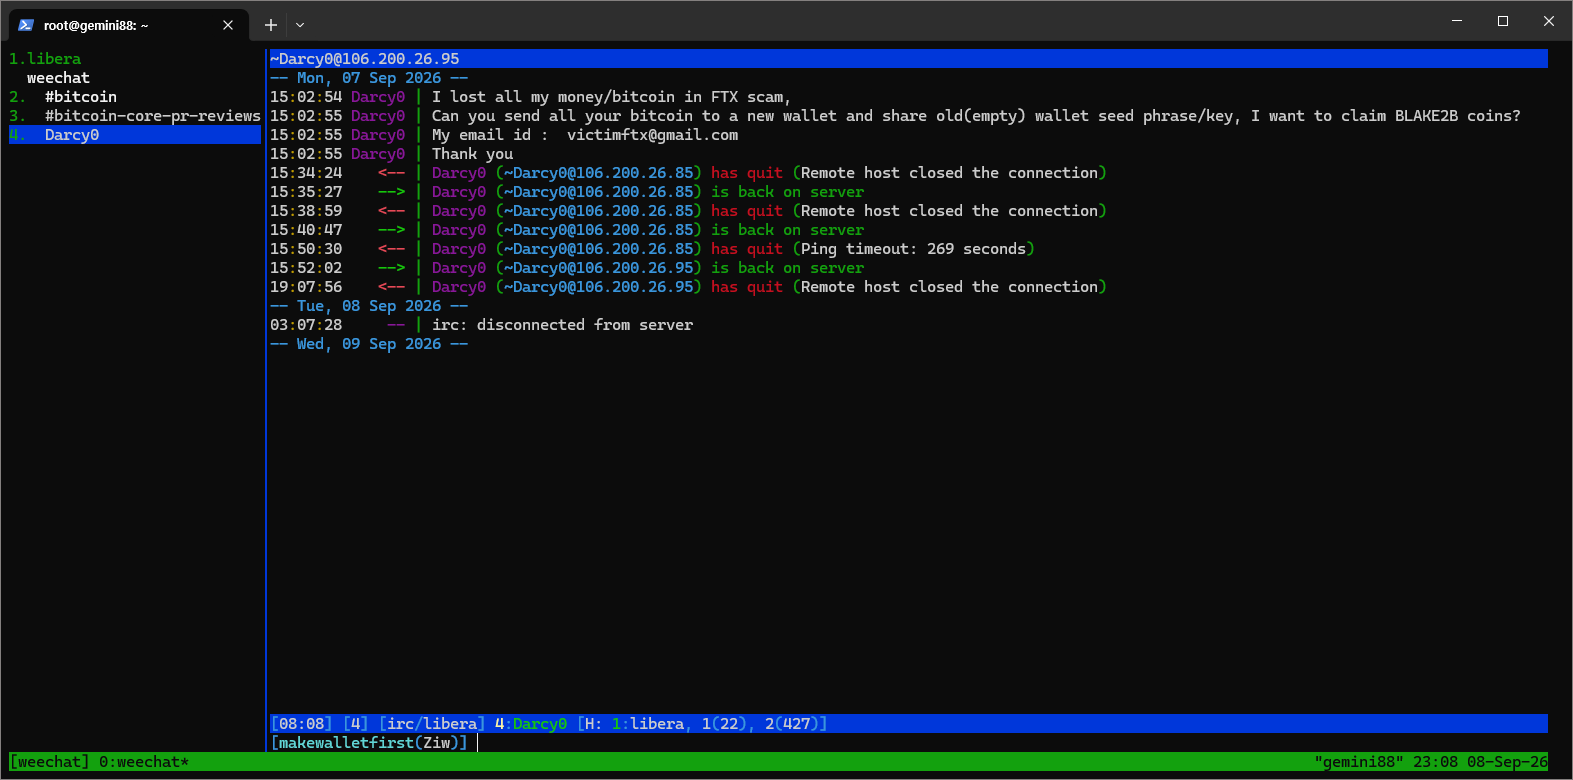
요즘 비트코인 차트가 다시 꿈틀거리니까 스캐머들도 덩달아 기어 나오는 모양이다. 그것도 하필 날아온 곳이 IRC. 트위터도 아니고 텔레그램도 아니고 IRC라니. 2026년에 IRC 채널 남아있는 사람이면 거의 블록체인계 최후의 생존자급인데, 그 좁아터진 채널에 시드 피싱 DM이 날아왔다.
동정심 유발 + 공짜 코인 미끼, 딱 봐도 스캠 정석 콤보다. 근데 재미도 없다. 좀 신박하게 좀 짜봐라 ㅋㅋ(그리고 FTX 사건이 벌써 몇 년 전 사건인데...)
🤔 2. 얘가 원하는 건 정확히 뭘까
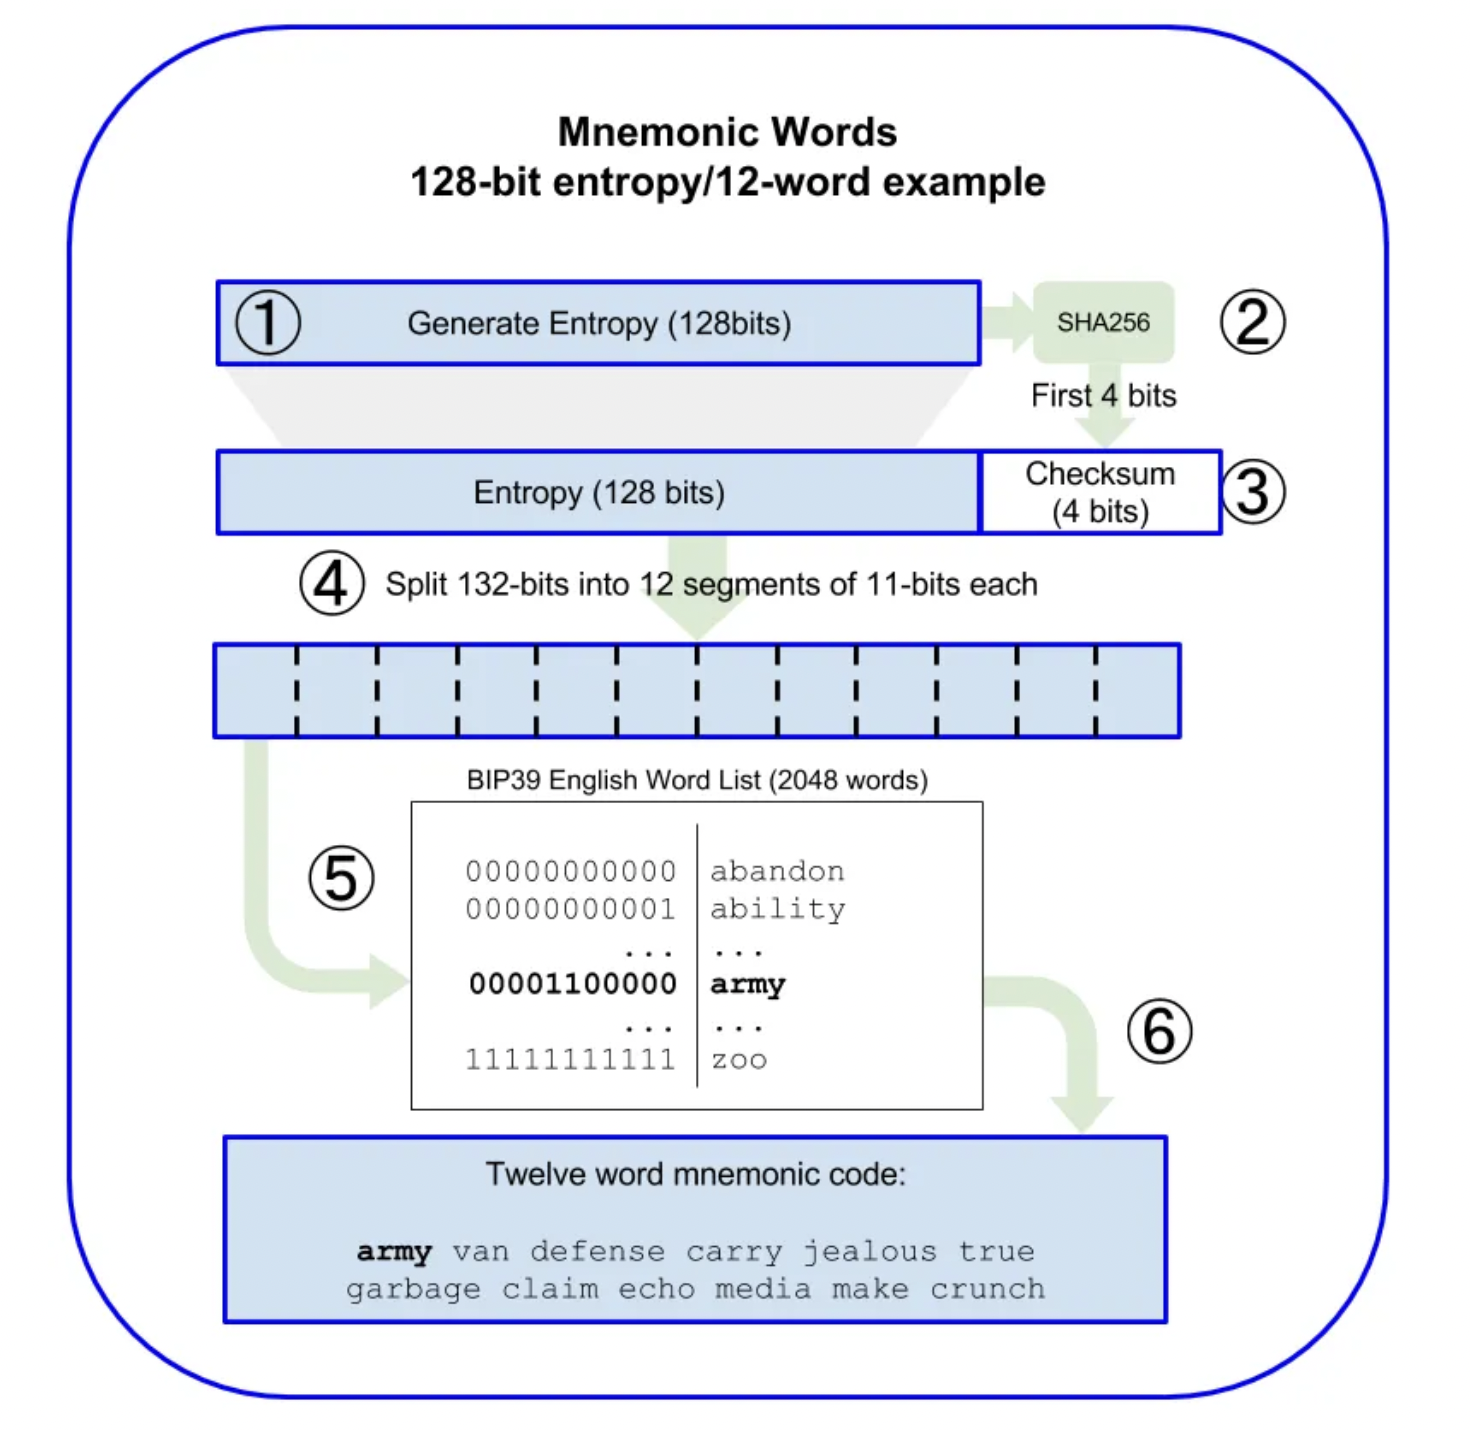
니모닉(시드 구문)은 지갑 하나의 열쇠가 아니라 마스터 키다. BIP-39 표준을 쓰는 지갑이라면, 그 니모닉 하나로 BIP-32/BIP-44 파생경로를 타고 비트코인뿐 아니라 이더리움을 포함한 거의 모든 체인의 개인키를 다 뽑아낼 수 있다. "구형지갑은 비었다"는 말도 의미가 없는 게, 같은 니모닉으로 파생되는 다른 주소·다른 체인에 자산이 남아있을 수도 있고, 나중에 하드포크/에어드랍이 뜨면 니모닉 쥔 놈이 먼저 채간다.
wallet.dat)은 애초에 BIP-39가 아니라서 이더리움 쪽으로 그대로 못 넘어간다. 근데 어차피 안 줄 거라 이건 그냥 TMI.🟤 3. 근데 이 "BLAKE2b"는 어디서 튀어나온 거냐
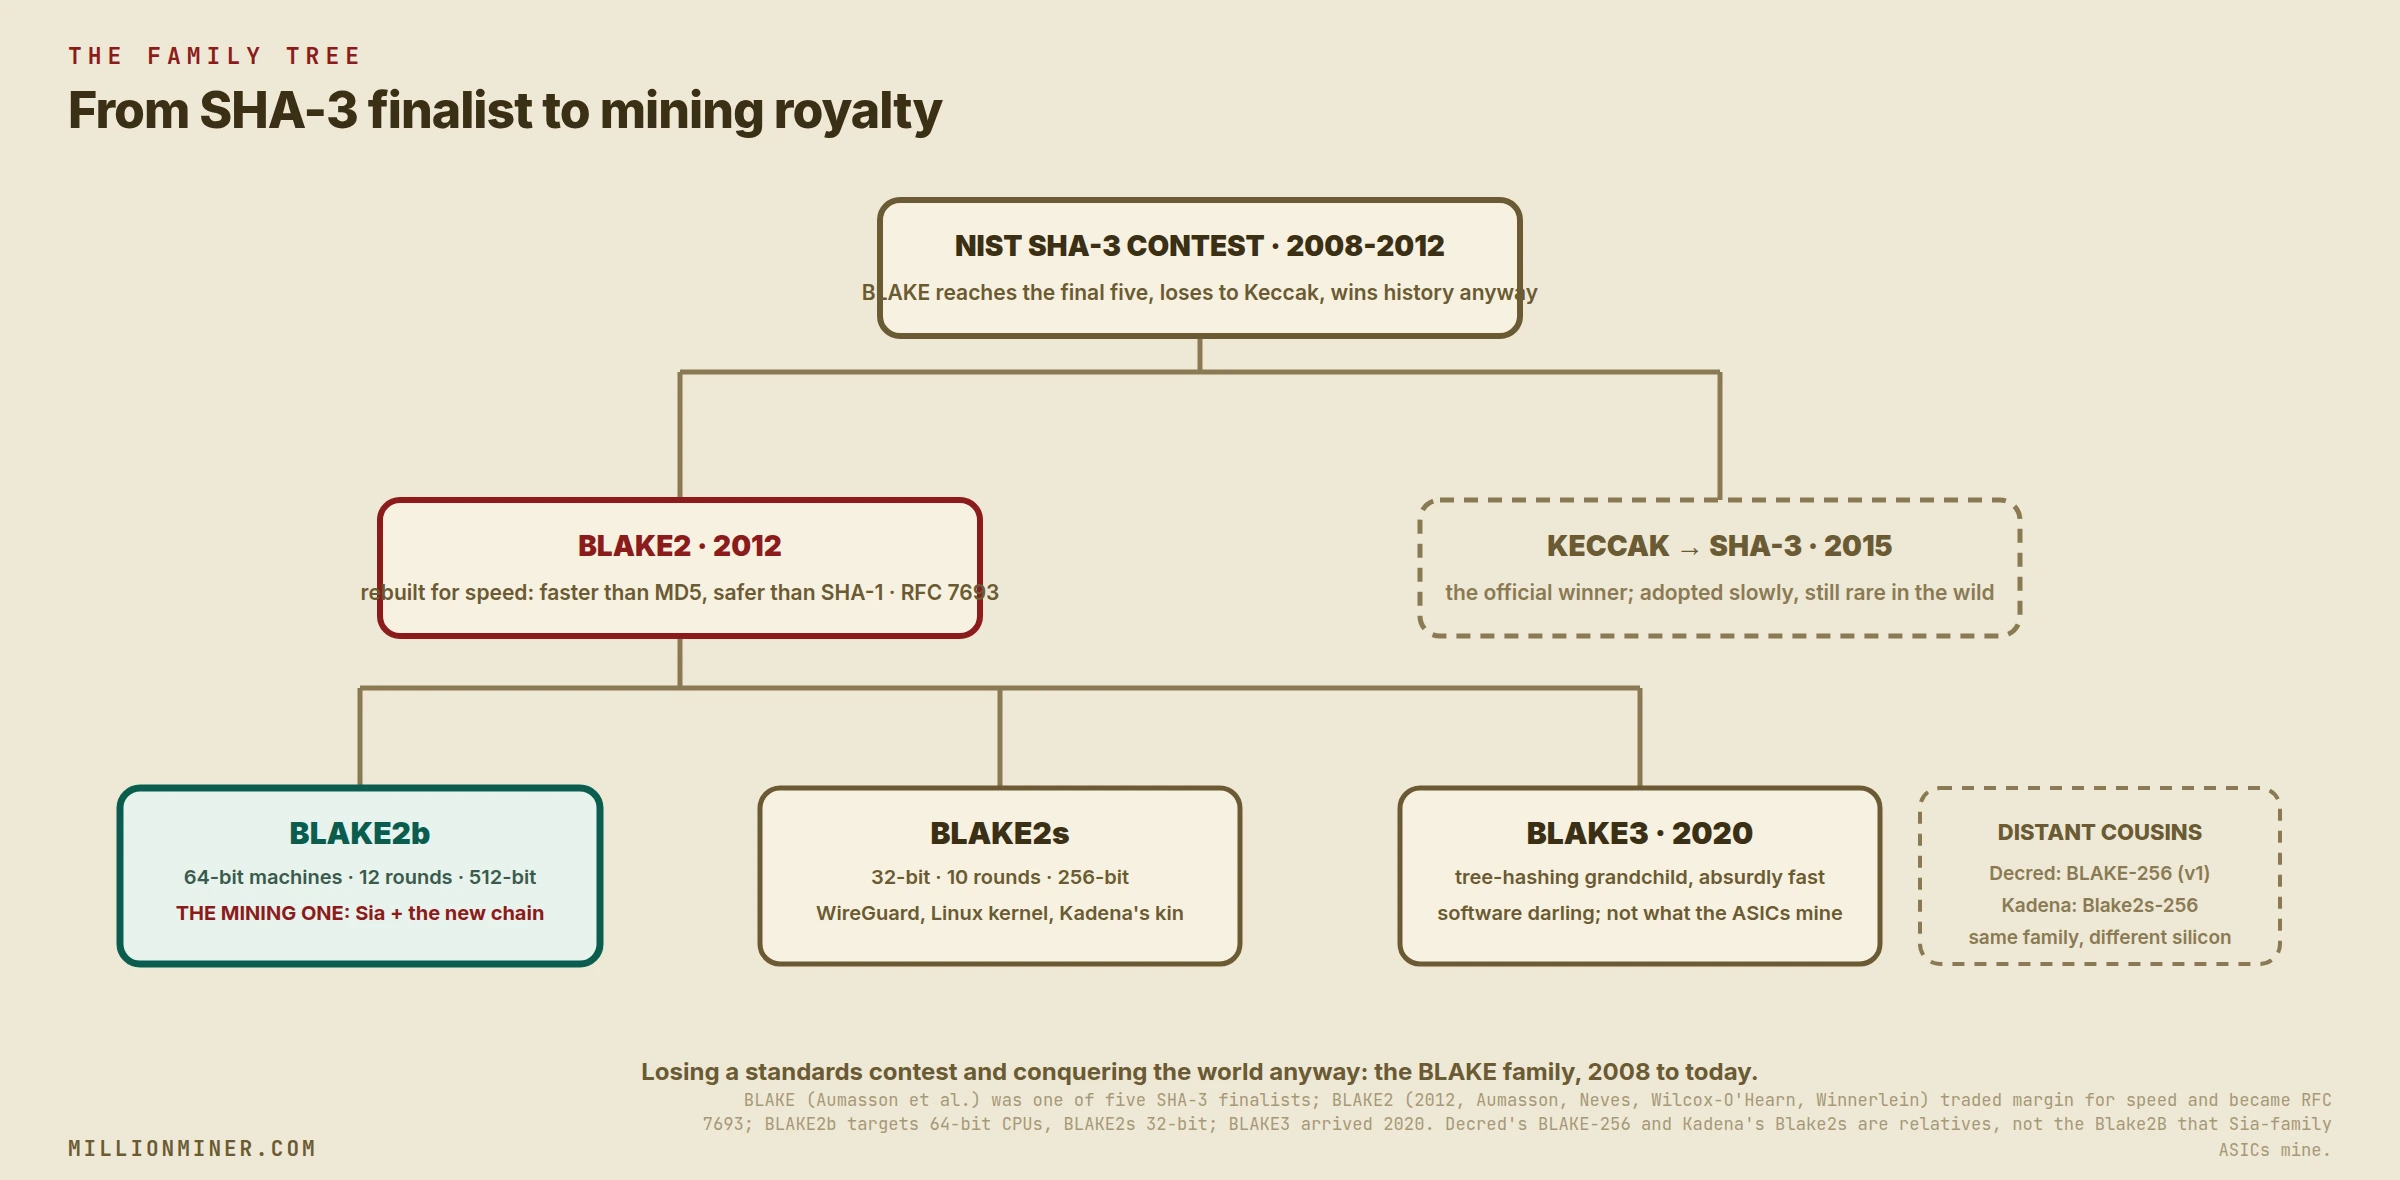
스캐머는 BIP-110이라는 제안을 알고 스캠을 뿌린거다(그래도 비트코인에 무관심한 대중보단(?) 낫네).
2026년 8월에 실제로 비트코인 커뮤니티를 흔들었다.
- BIP-110 원안 자체는 OP_RETURN 같은 비금융성 데이터를 제한하는 소프트포크 제안이었음 (block 961,632부터 강제 시그널링 시작)
- 근데 시그널링률이 처참하게 낮았고(2%대), 소수 체인이 고립되면서 스톨
- 그러자 Bitcoin Knots 진영(Luke Dashjr)이 "그럼 우리끼리 PoW 알고리즘을 SHA-256에서 BLAKE2b로 바꿔버리자"고 나감 → block 961,640부터 실제로 BLAKE2b 블록 생성 시작 (2026-08-30)
🟠 4. 비트코인 노츠는 뭐 하는 애들이고, BTCB2는 진짜 상장돼있나
Bitcoin Knots는 Luke Dashjr가 유지보수하는 Bitcoin Core의 대체 풀노드 구현체다. Core보다 트랜잭션 정책 쪽에서 보수적인 걸로 유명한데, 이번 BIP-110 강제 시그널링과 BLAKE2b 포크를 주도한 게 이 진영이다.
그리고 놀랍게도 이 분기 코인, 진짜로 BTCB2라는 티커로 얇은 유동성 속에 거래되고 있다. nonkyc.io랑 AlphaSwap에서 실제 거래되는 것도 직접 확인함. 근데 노드 수 자체가 사실상 솔로 채굴 수준이라 기대할 만한 이벤트는 아니고, 그냥 "그런 게 존재는 한다" 정도로 알아두면 됨.
🟡 5. 그럼 채굴 알고리즘 바꾸면 무조건 하드포크? → 2017년처럼 내 시드도 2배 이벤트 가능?
가능은 하다, 원리상으로는.
합의 알고리즘(PoW 해시함수) 교체는 신구 노드가 절대 호환될 수 없어서 소프트포크가 불가능하고 무조건 하드포크=체인 분리로 간다. 2017년 비트코인캐시 분기 때 분기 이전 시점에 개인키로 비트코인 들고 있었으면 원체인/신체인 양쪽 다 동일 잔고가 찍혔던 것과 똑같은 구조다.
🚨 6. 결국 또 양자컴퓨터 타령이냐, 지겹다 지겨워
그래, 근데 이 스캠 DM의 "양자저항성 코인" 드립을 보고 있자니 안 짚고 넘어갈 수가 없다.
그럼 진짜 양자컴퓨터가 비트코인에 던지는 위협은 뭐냐, 정리해보자.
🔵 7. 첫 번째 위협: 그로버 알고리즘 (채굴 싹쓸이설)
그로버 알고리즘은 SHA-256 프리이미지 탐색에 제곱근 가속(quadratic speedup)만 준다. 256비트 → 128비트로 유효 안전성이 줄어드는 수준이고, 128비트는 여전히 뚫기 불가능한 영역이다. 게다가:
- 난이도 조정은 2016블록마다 최대 4배 상승 / 1/4 하락까지만 허용되는 캡이 걸려있어서, 설령 양자 채굴기가 갑툭튀해도 네트워크가 따라 흡수할 여지가 있음
- 그로버 알고리즘은 병렬화가 잘 안 돼서 실전 채굴 경쟁력으로 이어지기 힘들다는 게 최근 연구들의 결론
🟣 8. 두 번째 위협: 쇼어 알고리즘 (진짜 무서운 놈)
이게 진짜다. 쇼어 알고리즘은 타원곡선 이산로그 문제(ECDLP)를 다항 시간에 풀어버려서, 공개키가 노출된 주소의 개인키를 그대로 역산할 수 있다. 사토시 지갑 추정 110만 BTC 포함, 약 690만 BTC가 공개키 노출 상태로 알려져 있다.
근데 "쇼어 = 서명 위협" 이렇게 한 줄로 퉁치면 안 되는 게, 실무적으로는 성격이 완전히 다른 4갈래로 쪼개진다. 구글 퀀텀 AI 백서에서 정리한 분류가 꽤 깔끔해서 그대로 가져와봤다.
| 유형 | 설명 | 공격 창 · 시급도 |
|---|---|---|
| At-rest (거치 노출) |
이미 체인에 영구 기록된 공개키. P2PK(사토시 시대 170만 BTC), 재사용 주소, Taproot 등 | 무제한(느긋함) 높음 |
| On-spend (전송 중 노출) |
송금 브로드캐스트 순간 멤풀에 공개키 노출. 주소 타입 무관하게 모든 전송이 대상 | ~10분(1컨펌까지) 가장 높음 |
| Off-chain 노출 |
타 체인 재사용, 포트폴리오 트래커 공유 등 프로토콜 바깥에서 공개키 유출 | 사용자 습관 의존 중간 |
| On-setup (백도어형) |
프로토콜 셋업 의례 자체에 영구 백도어. 비트코인은 복잡한 키 교환 셋업이 없어 구조적으로 거의 면역 | 해당 없음 낮음 |
🔴 그중에서도 진짜 무서운 건 On-spend다
At-rest는 "이미 위험한 코인"이 대상이지만, on-spend는 지금 이 순간 이체하는 모든 코인이 대상이라는 점에서 범위가 훨씬 넓다. 어떤 주소 타입이든 상관없이, 트랜잭션을 브로드캐스트하는 순간 언락스크립트에 공개키가 드러나고 블록 확정까지 평균 10분(혼잡 시 수시간)의 창이 생긴다. 이 창 안에 빠른 클럭의 양자컴퓨터(초전도/광자 기반)가 개인키를 역산해서 더 높은 수수료로 경쟁 트랜잭션을 먼저 확정시켜버리면 자산을 가로챌 수 있다.
| 지갑 상태 | 안전 여부 | 이유 |
|---|---|---|
| P2PKH/P2WPKH(bc1q), 받기만 함 | 안전 | 공개키가 아직 체인에 없음(HASH160만 공개) |
| P2PKH/P2WPKH, 스펜드 이력 있음 | 노출(at-rest) | 그 스펜드 순간 공개키가 영구 기록됨 |
| P2TR(Taproot, bc1p), 받기만 함 | 이미 노출 | 락킹스크립트 자체에 공개키가 그대로 있음(세그윗 대비 오히려 후퇴) |
| 아무 타입, 방금 브로드캐스트한 미컨펌 송금 | 노출(on-spend) | 멤풀에 공개키가 떠 있는 ~10분 창 |
🟢 그래서 나온 게 BIP-360 (P2MR)
이걸 막으려는 게 BIP-360 (Pay-to-Merkle-Root, P2MR) — Taproot의 키패스 스펜드를 제거해서 받는 순간부터 원본 공개키 노출 자체를 없애는 방식이다. 마이클 세일러도 팟캐스트에서 "BIP-360 덕분에 비트코인은 향후 10년 이상 양자 안전하다"고 언급한 바 있다.
· BIP-360은 2026년 2월 BIP 저장소에 머지됐고, BTQ Technologies가 자체 테스트넷에서 구현체를 돌리는 단계. 메인넷 활성화는 아직 안 됨
· SegWit이 논의부터 활성화까지 약 4년, Taproot이 약 3년 걸렸던 걸 감안하면 이것도 당장 내년 얘기는 아닐 가능성이 큼
· 활성화돼도 기존 주소가 자동 보호되는 게 아니라, 사용자가 직접 새 P2MR 주소로 자산을 옮겨야 함
· 심지어 그 마이그레이션 전송 자체가 on-spend 창에 노출되는 함정이 있음 — "이전만 하면 끝"이 아님
📝 마무리
1. 스캠이 온다? -> 비트코인 상승장 기미 ㅋㅋ
2. 셀프커스터디를 하고 있다? -> 지금처럼 하락장이라서 전송 수수료 얼마 안 할 때 Sweep 기능으로 송금 이력 없는 새 주소로 옮겨놓자!
질문은 언제나 환영 🙌
🛰️ 서버맨의 공간들
'EverChain(BlockChain) > BitEver' 카테고리의 다른 글
| [BitEver] 🪙 비트코인은 왜 견고할까? — 네트워크적 불멸성과 거대한 생태계 분석 (0) | 2026.09.26 |
|---|---|
| [BitEver] 🏛️ 비트코인 탈 관료제 (feat. 비트코인 개발자) (0) | 2026.08.29 |
| [BitEver] 🪙 스택사츠(Stack Sats)와 하드웨어 월렛 (0) | 2026.08.22 |
| [BitEver] 세상에는 적(매도 세력)이 너무 많다 (0) | 2026.07.17 |
| [BitEver] 왜 해커는 비트코인을 달라고 할까? (0) | 2026.07.12 |


